Viele Umgebungen stehen aktuell vor der Frage, ob das „neue Outlook“ als Standard-Client taugt oder ob das klassische Outlook auf dem Desktop weiterhin gesetzt bleiben muss. Die Entscheidung ist nicht nur eine Geschmacksfrage der Oberfläche, sondern hängt an konkreten technischen Eigenschaften: Wo liegen die Daten, wie arbeitet der Client bei schlechter Verbindung, welche Kontotypen und Postfachfunktionen werden unterstützt, und welche Integrationen funktionieren im Alltag tatsächlich. In Organisationen kommen zusätzliche Randbedingungen hinzu, etwa Compliance- und Archivierungsanforderungen, Identitäts- und Zugriffsmodelle, Add-in-Strategien sowie der Bedarf, Outlook über Gruppenrichtlinien oder Endpoint-Management konsistent zu betreiben. Wer ohne saubere Einordnung umstellt, läuft typischerweise in Funktionsabbrüche bei Regeln, Delegation, freigegebenen Postfächern, lokalen Archiven oder Spezialfällen wie IMAP/POP, und verliert dabei Zeit in Support und Nacharbeit. Praktisch relevant ist deshalb eine nüchterne Bewertung, welche Arbeitsweisen das neue Outlook heute abbildet, welche es bewusst anders löst und wo das klassische Outlook weiterhin technische Voraussetzungen erfüllt, die in bestimmten Szenarien nicht verhandelbar sind.
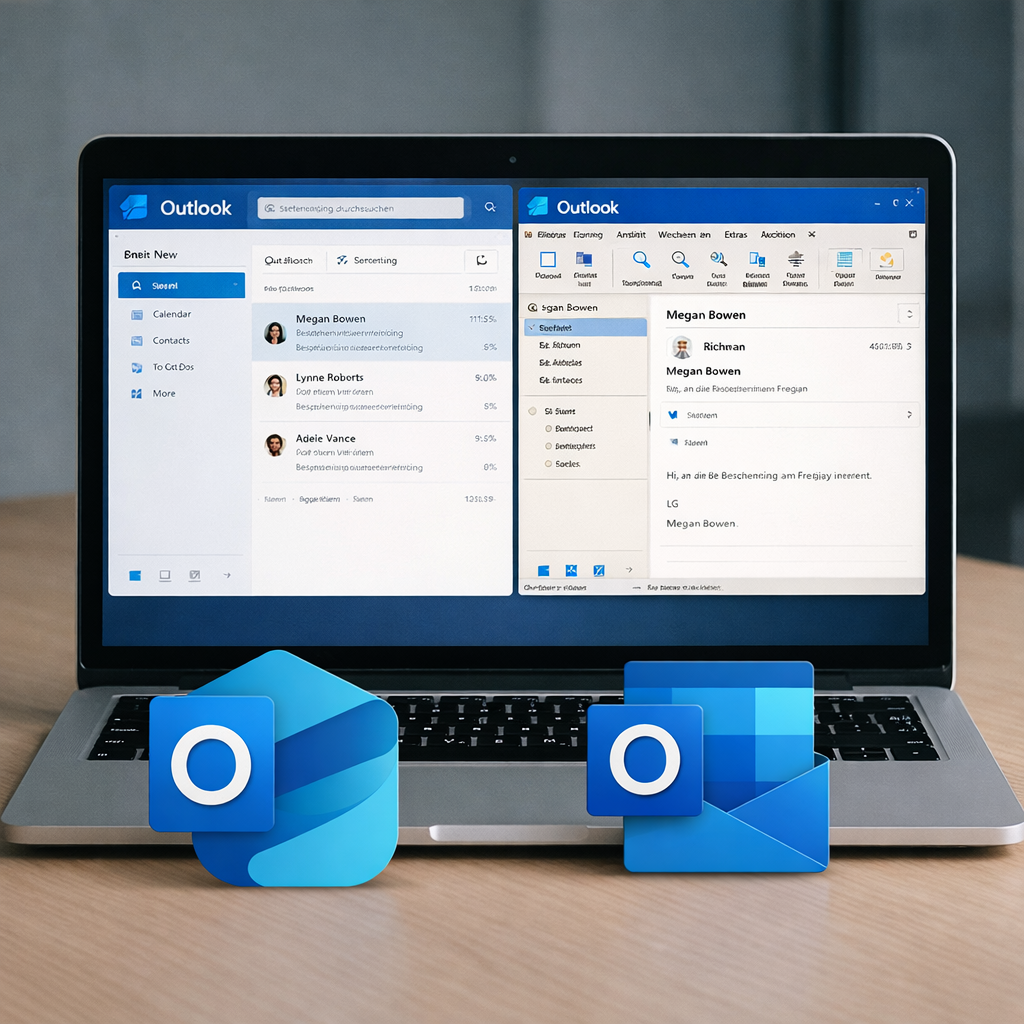
Architektur und Datenhaltung: Webbasierter Client, Identität, Cache-Modelle und Auswirkungen auf Performance und Datenschutz
Webbasierter Client statt klassischer MAPI-Desktoparchitektur
Das neue Outlook für Windows basiert architektonisch auf Web-Technologien und teilt sich wesentliche Komponenten und Dienste mit Outlook im Browser (Outlook on the web), ohne dabei 1:1 identisch zu sein. Die Benutzeroberfläche wird in einer WebView gerendert; viele Funktionen (z. B. Suche, Ansichten, Richtlinienauswertung) sind eng an die Microsoft-365-Dienste gekoppelt. Im Gegensatz dazu ist das klassische Outlook ein vollwertiger Windows-Desktopclient, der seit Jahrzehnten auf MAPI/HTTP (für Exchange) und umfangreichen lokalen Komponenten aufsetzt. Dieser Unterschied ist mehr als „nur UI“: Er verschiebt Zuständigkeiten vom Endgerät in Richtung Dienste und verändert, welche Daten lokal vorgehalten werden, wie Interaktionen ausgeführt werden und welche Integrationspunkte überhaupt erreichbar sind.
Praktisch wirkt sich das auf Latenzen und Fehlerbilder aus. Ein dienstzentriertes Modell reagiert besonders empfindlich auf Verbindungsqualität, Token-Laufzeiten, Proxy-/TLS-Interception und WebView-Runtime-Probleme in Unternehmensnetzen. Das klassische Outlook kann viele Aktionen gegen den lokalen Store ausführen und später synchronisieren; dadurch bleibt es bei schwankender Verbindung häufig reaktionsfähiger, allerdings um den Preis einer komplexeren lokalen Datenhaltung und größerer Angriffsfläche durch lokale Erweiterungen.
Identität, Mandantenbindung und Token: Entra ID als Dreh- und Angelpunkt
Bei der Anmeldung nutzt das neue Outlook primär moderne Authentifizierung (OAuth 2.0) über Microsoft Entra ID beziehungsweise Microsoft-Konto. Identität und Richtlinien greifen damit stärker in die Clientfunktion ein: Conditional Access, MFA, Gerätezustand und Sign-in-Risiko können unmittelbar auf die Nutzbarkeit wirken. Das klassische Outlook unterstützt moderne Authentifizierung ebenfalls, besitzt aber zusätzlich lange gewachsene Pfade für lokale Profile, PST/OST-Management und bestimmte On-Premises- bzw. Hybrid-Szenarien, die in einem webzentrierten Client entweder entfallen oder nur eingeschränkt abbildbar sind.
Organisatorisch relevant ist die Frage, ob der Client eindeutig an einen verwalteten Mandanten und dessen Compliance- und DLP-Regeln gebunden ist. In der webbasierten Variante wird diese Bindung typischerweise konsequenter durchgesetzt, weil wesentliche Funktionen über die Dienste laufen. Der lokale Spielraum sinkt; gleichzeitig wird die Nachvollziehbarkeit durch zentrale Protokollierung und einheitliche Policy-Auswertung meist erhöht.
- Identitätsquelle (geschäftlich):
https://login.microsoftonline.com/als Autorisierungsendpunkt für Entra ID-basierte Konten - Identitätsquelle (privat):
https://login.live.com/für Microsoft-Konten, je nach Konto- und Tenant-Konstellation - Policy-Wirkung: Conditional-Access-Entscheidungen wie „require compliant device“ oder „require MFA“ greifen auf Token-Ebene und beeinflussen Session-Aufbau und Hintergrundsynchro unmittelbar
Datenhaltung und Cache: OST/PST versus serviceorientierter Cache
Im klassischen Outlook ist die lokale Datenbasis zentral: Exchange-Postfächer werden typischerweise in einer OST-Datei zwischengespeichert. POP/IMAP-Konten verwenden je nach Konfiguration PST-Dateien (als Datendatei). Dieser lokale Store ermöglicht schnelle Suche (Windows Search/Index), umfangreiche Offline-Funktionalität und sehr große Postfächer, erhöht aber den Aufwand für Profilpflege, Reparatur, Roaming, Backup-Strategien und Forensik. Zudem entstehen Datenschutzfragen, weil Inhalte – inklusive Anhängen – auf dem Endgerät liegen und dort in lokale Indizes, temporäre Dateien oder Drittanbieter-Tools hineinwirken können.
Das neue Outlook nutzt einen deutlich schlankeren lokalen Footprint. Inhalte werden in einem Cache für UI- und Offline-Funktionen vorgehalten, die „Quelle der Wahrheit“ bleibt jedoch der Dienst (Exchange Online bzw. Outlook.com). Das reduziert typische OST-Probleme (Beschädigungen, extreme Dateigrößen, langwierige Neuaufbauten), kann aber zu spürbaren Verzögerungen führen, wenn der Cache Misses hat oder dienstseitige Funktionen (z. B. Konversationsansicht, Suche, Kategorisierung) nachladen müssen. Performance ist damit stärker ein Produkt aus Netzwerk, Dienstzustand, Tenant-Policies und WebView-Verhalten als aus lokalem I/O.
| Aspekt | Klassisches Outlook (Desktop) | Neues Outlook (webbasiert) |
|---|---|---|
| Primäre Datenquelle | Lokaler Store (OST/PST) plus Synchronisation | Cloud-Mailbox, lokaler Cache als Ableitung |
| Suche | Stark abhängig von lokalem Index (Windows Search) und Storezustand | Typisch dienst-/serverseitig, lokal ergänzt; abhängig von Verbindung und Serviceantworten |
| Profil- und Reparaturaufwand | Häufig: Profilneubau, OST-Neuerstellung, Indexreparaturen | Meist geringer; Fehlerbilder eher bei Auth, WebView, Policies, Netzwerkpfaden |
| Datenschutz-Risiko lokal | Höher, da Inhalte vollständig lokal persistieren können | Reduziert, aber nicht null: Cache/Temporärdaten und WebView-Artefakte bleiben relevant |
Offline-Fähigkeiten und Synchronisationsgrenzen
Offline-Fähigkeit ergibt sich aus dem Cache-Modell. Das klassische Outlook kann ohne Verbindung umfangreich arbeiten: E-Mails lesen, suchen (sofern indiziert), Entwürfe erstellen, Termine bearbeiten und Warteschlangen synchronisieren, sobald die Verbindung zurückkehrt. Im neuen Outlook hängt Offline-Arbeit stärker davon ab, welche Elemente bereits im Cache liegen und welche Aktionen zwingend einen Roundtrip zum Dienst benötigen. Das führt zu klaren Funktionsgrenzen: Bestimmte Suchabfragen, dienstseitige Ordneransichten oder Compliance-basierte Features lassen sich offline nur eingeschränkt oder gar nicht abbilden.
Für die Bewertung ist weniger die Frage „gibt es Offline-Modus“ entscheidend, sondern welche Arbeitsabläufe zuverlässig ohne Dienstkontakt funktionieren. In Umgebungen mit instabilen VPNs, restriktiven Proxys oder häufigen Standortwechseln kann ein lokaler Store weiterhin die robustere Wahl sein. In gut angebundenen Cloud-First-Setups ist der geringere lokale Zustand des neuen Outlook dagegen oft ein Vorteil, weil Endgerätewechsel und Session-Roaming weniger Reibung erzeugen.
- Latenztreiber: DNS/Proxy/TLS-Inspection auf Pfaden zu
outlook.office.comund angrenzenden Microsoft-365-Endpunkten beeinflusst UI-Reaktionszeiten stärker als lokale Datenträgerleistung - Cache-Abhängigkeit: Nicht gecachte Konversationsverläufe und Anhänge erzeugen zusätzliche Requests; Offline-Zugriff bleibt auf zuvor synchronisierte Elemente begrenzt
- Datenschutz im Cache: Lokale Artefakte können in Benutzerprofilen und WebView-Daten liegen; Härtung erfolgt eher über Gerätemanagement, Endpoint-DLP und Bereinigungsvorgaben als über „keine lokale Datenhaltung“
Performance- und Datenschutzfolgen im Betrieb: Messbarkeit, Troubleshooting, Forensik
Der Wechsel der Architektur verschiebt die Hebel für Troubleshooting. Im klassischen Outlook lassen sich Probleme oft an lokalen Artefakten festmachen (Storezustand, Add-ins, Index, Profil). Beim neuen Outlook dominieren Authentifizierungsflüsse, WebView-Laufzeit, Serviceverfügbarkeit und Richtlinienentscheidungen. Das erhöht die Bedeutung zentraler Logs und Cloud-Telemetrie, reduziert aber gleichzeitig die Möglichkeiten, „lokal schnell“ durch Profil- oder Store-Operationen gegenzusteuern. Für Datenschutz und Forensik entsteht ein anderes Spannungsfeld: weniger vollständige Postfachkopien auf Endgeräten, dafür mehr Abhängigkeit von zentralen Aufbewahrungs- und Audit-Mechanismen sowie von der korrekten Klassifizierung und Rechteauswertung im Dienst.
Entscheidend ist, dass „webbasiert“ nicht automatisch „keine Daten lokal“ bedeutet. Caches, WebView-Speicher, Download-Verzeichnisse und temporäre Dateien bleiben Bestandteil des Endpunkt-Risikos. Gleichzeitig sinkt die Zahl der Szenarien, in denen lokal über Jahre gewachsene PST/OST-Bestände unkontrolliert weiterbetrieben werden. Für Organisationen ist damit weniger ein einzelnes Feature ausschlaggebend, sondern die Frage, ob Betriebsmodell, Netzwerkpfade, Identitätsarchitektur und Endpoint-Controls zur servicezentrierten Datenhaltung passen.
Funktionsgrenzen im Detail: Kontotypen, Offline-Fähigkeiten, Regeln, lokale Daten (PST/OST), freigegebene Postfächer und klassische Outlook-Features
Kontotypen und Identitäten: was geht – und was bewusst ausfällt
Das neue Outlook für Windows arbeitet als Client eng an Microsoft-365-/Exchange- und Outlook.com-Diensten; viele Funktionen nutzen Microsoft Graph und Exchange-Web-APIs. Daraus ergibt sich eine klare Priorisierung moderner Authentifizierung (OAuth) und dienstseitiger Postfachfunktionen. Konten, die zwar technisch per IMAP/POP angebunden werden können, aber stark lokale Arbeitsweisen voraussetzen, stoßen schneller an Grenzen als im klassischen Outlook.
In der Praxis betrifft das vor allem Umgebungen, in denen mehrere, unterschiedlich verwaltete Konten parallel genutzt werden: etwa ein Exchange-Postfach plus zusätzliche IMAP-Postfächer mit lokalen Archivdateien, oder Spezialfälle wie getrennte Windows-Profile mit je eigener Outlook-Datenhaltung. Das klassische Outlook kann solche Konstruktionen abbilden, weil es eine lokale Datendatei- und Profilarchitektur mitbringt und Protokolle flexibler kombiniert.
- Exchange Online / Microsoft 365: Primärer Zielkontotyp; viele Funktionen (z. B. Kategorien, Freigaben, Suche, Compliance) hängen an dienstseitigen Daten und Diensten.
- Outlook.com / Hotmail: In der Regel problemlos, da identische Dienstfamilie; Funktionsumfang ähnelt dem Web-Outlook.
- IMAP: Grundlegender Mailzugriff möglich, aber Funktionsparität zum klassischen Outlook ist nicht das Ziel; Fähigkeiten des jeweiligen Providers bestimmen, was an Ordnern, Flags und serverseitigen Regeln zuverlässig funktioniert.
- POP: In vielen Organisationen ohnehin unerwünscht; wo es eingesetzt wird, kollidiert das Konzept „lokale Zustellung + lokale Archive“ mit der Ausrichtung des neuen Outlook.
Offline-Fähigkeiten und Cache-Verhalten: nicht gleichwertig zu OST-basiertem Arbeiten
Klassisches Outlook nutzt für Exchange typischerweise den Cachemodus mit einer lokalen .ost-Datei, inklusive fein steuerbarer Synchronisationsfenster und einem robusten Offline-Arbeitsmodell: Mails lesen, verschieben, kategorisieren, Termine ändern und später synchronisieren. Das neue Outlook orientiert sich deutlich stärker an einem Online-First-Ansatz. Es gibt Offline-Unterstützung, sie ist jedoch enger an die Web-Architektur geknüpft und damit weniger tiefgreifend als das OST-basierte Modell.
Konkrete Auswirkungen zeigen sich bei Reise- oder Tunnel-Szenarien: Wenn Verbindungen instabil sind, reagiert klassisches Outlook dank lokaler Datenhaltung oft toleranter, während das neue Outlook bei bestimmten Operationen (z. B. Suche über große Zeiträume, dienstseitige Ordneraktionen, Zugriff auf freigegebene Inhalte) schneller in Wartezustände gerät oder Funktionen ausgraut. Für Helpdesks ist wichtig: „Offline verfügbar“ bedeutet hier nicht automatisch „vollständig offline administrierbar“.
| Bereich | Typische Grenze im neuen Outlook (gegenüber klassisch) |
|---|---|
| Suche | Stärker dienst-/serverabhängig; Offline-Suche und Soforttreffer über große Archive wirken weniger deterministisch als bei vollständig lokal indizierten OST/PST-Beständen. |
| Große Postfächer | Performance hängt stärker von Netzwerk und Dienst ab; lokale „Alles im Cache“-Strategien wie bei klassischem Outlook lassen sich nicht in gleicher Form erzwingen. |
| Verfügbarkeit | Ohne Verbindung sind bestimmte Aktionen (v. a. bei freigegebenen Inhalten und dienstseitigen Regeln) eingeschränkt oder verzögert. |
Regeln, Verarbeitungspfade und lokale Automatisierung
Das klassische Outlook kennt zwei Welten: serverseitige Regeln im Exchange-Postfach und clientseitige Regeln, die nur laufen, wenn Outlook geöffnet ist. Hinzu kommen QuickSteps, VBA-Makros und COM-Add-ins, die Mails lokal weiterverarbeiten oder in Drittanwendungen schreiben. Das neue Outlook setzt dagegen primär auf serverseitige Verarbeitung und ein Add-in-Modell, das im Kern webtechnisch (Office-JavaScript) geprägt ist. Damit fallen einige lokale Automatisierungspfade weg oder müssen durch andere Mechanismen ersetzt werden.
Typische Stolperstelle: Bestehende clientseitige Regeln aus klassischen Profilen lassen sich nicht einfach „mitnehmen“, weil sie an lokale Bedingungen (PST-Ziele, lokale Skripte, COM-Aktionen) gebunden sind. In Organisationen, die stark auf „Regeln im Client“ gesetzt haben, ist eine Vorab-Analyse erforderlich, welche Logik als Exchange-Regel abbildbar ist und welche eher in Power Automate, Transportregeln oder ein Ticketsystem gehört.
- Clientseitige Regeln: Abhängigkeiten wie „verschiebe in lokale Datendatei“ oder „führe Skript aus“ lassen sich im neuen Outlook typischerweise nicht gleichwertig umsetzen.
- VBA/COM: Klassische Erweiterungen (Makros, COM-Add-ins) gehören zum Desktop-Stack und stehen im neuen Outlook nicht als Laufzeitmodell zur Verfügung; Alternativen sind Office-Add-ins oder externe Automationsdienste.
- Serverseitige Regeln: Wo möglich, sind Regeln im Postfach robuster, weil sie unabhängig vom Client laufen; die Umsetzbarkeit hängt aber von den verfügbaren Aktionen und Bedingungen des Dienstes ab.
Lokale Daten (PST/OST): Archivrealität vs. Cloud-zentrierter Ansatz
PST-Dateien sind in vielen Umgebungen noch immer das faktische Langzeitarchiv: historisch gewachsen, teils wegen Speicherquoten, teils wegen rechtlicher Aufbewahrung in Eigenregie. Klassisches Outlook kann PSTs einbinden, indizieren, durchsuchen und als Ziel für Regeln oder manuelle Ablagen nutzen. Genau diese lokale Datenhaltung steht jedoch quer zur Ausrichtung des neuen Outlook, das auf dienstbasierte Postfächer und cloudnahe Archivierung (z. B. Exchange Online Archiv, Aufbewahrungsrichtlinien) setzt.
Auch OST ist im klassischen Outlook nicht nur Cache, sondern ein zentrales Stabilitätsmerkmal: große Bestände bleiben nutzbar, selbst wenn das Backend kurzzeitig nicht erreichbar ist. Im neuen Outlook gibt es keine vergleichbare, administrativ sicht- und steuerbare OST-Logik mit denselben Diagnose- und Reparaturpfaden. Das verändert Incident-Prozesse: Während im klassischen Umfeld Maßnahmen wie Profilneuanlage oder OST-Neuerstellung gängig sind, verlagert sich die Fehleranalyse beim neuen Outlook stärker in Richtung Konto-/Diensteinstellungen, WebView-Diagnostik und Dienstzustand.
Freigegebene Postfächer, Delegierungen und „klassische“ Outlook-Paradigmen
Freigegebene Postfächer, zusätzliche Postfachöffnungen, Delegierungen für Kalender und Posteingang sowie Stellvertreter-Szenarien sind in Exchange-Organisationen Alltag. Klassisches Outlook bildet diese Muster seit Jahren mit granularen Optionen ab (Auto-Mapping, explizites Hinzufügen, differenzierte Sendeoptionen). Das neue Outlook unterstützt zentrale Teile davon, aber nicht jedes Detail verhält sich identisch, weil die Implementierung stärker an den Web-Stack gekoppelt ist und weniger an einem lokal konfigurierbaren MAPI-Profil hängt.
Praktisch relevant wird das bei Mischszenarien: mehrere freigegebene Postfächer mit hohem Mailvolumen, gemeinsame Kalender mit umfangreichen Berechtigungsstrukturen oder Workflows, die auf „Senden als“ und „Senden im Auftrag von“ in Kombination mit automatischer Ablage setzen. Wo Prozesse auf spezifische Desktop-Dialoge, lokale Ordnerhierarchien oder PST-basierte Teamarchive gebaut sind, bleibt klassisches Outlook häufig die stabilere Wahl.
- Auto-Mapping (Exchange): Verhalten und Sichtbarkeit zusätzlicher Postfächer hängt an Exchange-Berechtigungen; Abweichungen im Client-Verhalten sollten vor Rollout mit typischen Rollenpostfächern getestet werden.
- Sendeoptionen: „Senden als“ und „Senden im Auftrag von“ funktionieren grundsätzlich dienstseitig, aber die korrekte Ablage in „Gesendete Elemente“ kann von Postfacheinstellungen und Client-Implementierung abhängen.
- Öffentliche Ordner / Spezialfunktionen: Klassische Exchange-Features, die stark auf Desktop-Integration setzen, sind im neuen Outlook je nach Tenant-Konfiguration und Featurestand nicht gleichwertig bedienbar.
Beispiele für klassische Features, die als Abhängigkeiten unterschätzt werden
Viele Umstiegsprobleme entstehen nicht durch „fehlende Mailfunktion“, sondern durch Nebenfunktionen, die in Teams über Jahre zum Standard wurden: Drag-and-drop-Ablage in PST-Archive, serielle Verarbeitung über QuickSteps, lokale Vorlagen- und Formularlogik oder fein justierbare Sende-/Empfangsgruppen für mehrere Konten. Solche Details lassen sich im neuen Outlook teilweise nur anders lösen oder müssen organisatorisch ersetzt werden (z. B. durch standardisierte Archivierungsrichtlinien, Add-ins oder dienstseitige Prozesse).
Für den Parallelbetrieb ist entscheidend, diese Abhängigkeiten sichtbar zu machen: Wer PST-Archive oder COM-basierte Integrationen benötigt, kann das neue Outlook häufig nur ergänzend nutzen (etwa für einen vereinfachten Alltags-Client), während das klassische Outlook für Spezialfälle im Bestand bleibt. Das reduziert Friktion, verhindert Funktionsbrüche bei Delegierten und erhält etablierte Compliance- oder Ablageprozesse, bis eine belastbare Alternative eingeführt ist.
Einsatzszenarien und Umstiegsstrategie: Entscheidungsfragen, paralleler Betrieb, Add-in- und Richtlinienkonzepte sowie typische Stolperstellen beim Wechsel
Entscheidungsfragen: Welche Arbeitsweise soll abgedeckt werden?
Die Umstellung auf das neue Outlook ist weniger eine reine Versionsfrage als eine Entscheidung für ein anderes Betriebs- und Funktionsmodell. In der Praxis lohnt sich eine strukturierte Bewertung anhand weniger, aber harter Kriterien: Datenlage (Postfach- und Kontotypen), Offline-Anforderungen, Abhängigkeit von COM/VSTO-Add-ins und lokale Besonderheiten wie PST-Archive, Client-Regeln oder Integrationen in Drittsoftware.
Für Einzelanwender ist die Entscheidung häufig durch den Kontomix geprägt: Reine Microsoft-365-Postfächer (Exchange Online) passen tendenziell besser in die neue Architektur, während hybride Umgebungen, lokale Archive und spezialisierte Workflows eher den klassischen Desktop-Client erfordern. In Organisationen kommt zusätzlich die Frage nach Steuerbarkeit über Richtlinien, nach Supportbarkeit von Add-ins sowie nach Compliance- und eDiscovery-Prozessen hinzu, die sich auf einheitliche Identitäten und kontrollierte Datenpfade stützen.
- Kontotypen und Identität: Bestehen Abhängigkeiten von POP/IMAP-Setups, mehreren Profilen oder getrennten Windows- und M365-Identitäten, steigt das Risiko funktionaler Brüche im neuen Outlook.
- Offline und Mobilität: Wenn längere Offline-Phasen, Reisen ohne stabile Verbindung oder Arbeiten in abgeschotteten Netzen zwingend sind, muss die Offline-Fähigkeit des Clients belegt werden; andernfalls bleibt das klassische Outlook die robustere Option.
- Add-ins und Integrationen: Vorhandene COM/VSTO-Add-ins, MAPI-basierte Integrationen (z. B. DMS, Fax, CRM-Clients) oder lokale Archivierung sprechen gegen einen sofortigen Wechsel und für eine Add-in-Migrationsspur in Richtung Web-Add-ins.
- Regeln, Delegation, Shared Mailboxes: Workflows mit serverseitigen Regeln, Freigaben, Stellvertretungen und gemeinsamen Postfächern sollten explizit getestet werden, weil Detailfunktionen und Bedienlogik zwischen neuem und klassischem Outlook abweichen können.
Paralleler Betrieb: Migration ohne Funktionsabriss
Ein paralleler Betrieb ist in vielen Umgebungen die realistischste Umstiegsform: Das neue Outlook wird für ausgewählte Nutzergruppen oder Geräte ausgerollt, während der klassische Client als Rückfalloption bestehen bleibt. Entscheidend ist dabei, den Parallelbetrieb nicht als „Doppelinstallation“, sondern als bewusstes Betriebsmodell zu behandeln, inklusive klarer Supportgrenzen und definierter Standardpfade (z. B. welcher Client für Kalenderdelegation oder bestimmte Add-in-Workflows genutzt wird).
Technisch sollte der Parallelbetrieb an den typischen Reibungspunkten ausgerichtet werden: Profil-/Kontokonfiguration, Standard-App-Zuordnungen, Add-in-Verfügbarkeit sowie Datenartefakte wie PST-Dateien. Besonders kritisch sind Übergangssituationen, in denen ein Teil der Organisation bereits auf Web-Add-ins umgestellt hat, während andere Abteilungen noch COM-Add-ins benötigen. Ohne klare Leitplanken entstehen schwer reproduzierbare Fehlerbilder, etwa unterschiedliche Funktionsstände je nach Client, Kontoart oder Updatekanal.
| Umstiegsmuster | Geeignet, wenn … | Typische Gegenmaßnahmen |
|---|---|---|
| Pilot (opt-in) mit Rückfall | Funktionslücken unbekannt sind und Add-ins heterogen sind | Klare Eskalationsregel: bei Add-in-/Offline-Problemen auf klassisches Outlook wechseln; definierte Pilotgruppen |
| Rollenbasierter Rollout | Use-Cases klar trennbar sind (z. B. Frontoffice vs. Backoffice) | Client-Standard je Rolle; getrennte Dokumentation für Regeln, Delegation und Vorlagen |
| Gerätebasierter Rollout | Bestimmte Geräteprofile dominieren (z. B. VDI, Kiosk, Außendienst) | Testmatrix je Gerätetyp; Offline-Anforderungen und Netzrestriktionen vorab validieren |
Add-in- und Richtlinienkonzepte: Was sich organisatorisch ändern muss
Der Wechsel berührt fast immer das Add-in-Konzept. Während klassisches Outlook über Jahrzehnte durch COM/VSTO-Add-ins, MAPI-Komponenten und lokale Automatisierung gewachsen ist, setzt das neue Outlook primär auf Web-Add-ins (Office Add-ins). Damit verschiebt sich die Zuständigkeit: weg von per Gerät installierten Komponenten hin zu zentral bereitgestellten Add-ins, die über Mandanten- und Identitätskontext funktionieren.
Für Organisationen folgt daraus ein zweigleisiger Plan: kurzfristig den Weiterbetrieb kritischer COM/VSTO-Abhängigkeiten absichern, mittelfristig die Ablösung durch Web-Add-ins oder alternative Integrationswege (z. B. Graph-basierte Workflows, dienstseitige Archivierung, DMS-Connectoren) vorantreiben. Parallel dazu sollten Richtlinien und Sicherheitskonzepte angepasst werden, weil sich Berechtigungsmodelle, Telemetrie und die Durchsetzung von Einschränkungen nicht identisch zum klassischen Client verhalten.
- Inventarisierung: Add-in-Landschaft, Makros, MAPI-Integrationen und lokale Templates erfassen; kritische Prozesse mit Abhängigkeiten markieren, inklusive Versionsstand und Besitzer.
- Web-Add-in-Bereitstellung: Zentrale Verteilung und Governance über
Microsoft 365 admin centerundIntegrated appsplanen; Berechtigungen (Scopes) und Datenzugriffe je Add-in prüfen. - Client-Steuerung: Gerätekonfiguration über
Microsoft Intunebzw. entsprechende Gerätemanagement-Lösungen festlegen; Rollout-Ringe definieren und Telemetrie/Feedback-Prozesse an Support anbinden. - Identity- und Conditional-Access-Folgen: Anmeldeflüsse und MFA/CA-Policies für die tatsächlich genutzten Endpunkte testen; Sonderfälle (z. B. Drittanbieter-Mailboxen, nicht-interaktive Konten) gesondert bewerten.
Typische Stolperstellen beim Wechsel: Symptome, Ursachen, Gegenmittel
Viele Umstiegsprobleme wirken zunächst wie „fehlende Optionen“, sind aber in Wahrheit Folge der Architekturgrenzen: lokale Datendateien und COM-Automatisierung passen nicht zum cloudzentrierten Modell, und einige Konto- oder Regeln-Szenarien hängen an Funktionen, die im neuen Outlook (noch) nicht vollständig abgebildet sind. Entsprechend sollten Troubleshooting und Change-Kommunikation an wiederkehrenden Mustern ausgerichtet werden.
Praktisch relevant sind außerdem Mischumgebungen: Ein Teil der Nutzer arbeitet in gemeinsamen Postfächern, Delegationen oder Ressourcenpostfächern, während andere primär Einzelpostfächer nutzen. Wenn dann noch PST-Archive, lokale Vorlagen, Drittanbieter-Meeting-Add-ins oder CRM-Sidebars hinzukommen, entstehen Wechselwirkungen, die im Pilot ohne repräsentative Testfälle leicht unentdeckt bleiben.
- PST/Archive fehlen oder Workflow bricht: Prozesse auf dienstseitige Archivierung und definierte Retention umstellen; lokale Ablagen priorisiert ablösen, statt sie „mitzunehmen“.
- Add-in-Schaltflächen verschwinden: Prüfen, ob es ein Web-Add-in-Äquivalent gibt; wenn nicht, klare Entscheidung für klassisches Outlook in den betroffenen Rollen, bis die Integration migriert ist.
- Regeln/Benachrichtigungen verhalten sich anders: Serverseitige Regeln im Exchange-Kontext bevorzugen; clientgebundene Automatisierung (Makros, QuickSteps-ähnliche Abläufe) als eigenes Migrationsobjekt behandeln.
- Delegation/Shared Mailbox-Details: Stellvertretungs- und Berechtigungsmodelle (z. B.
FullAccess,SendAs,Send on Behalf) mit realen Kalender-/Einladungsabläufen testen, nicht nur mit Zugriff auf Ordner. - VDI/Roaming-Profile und Performance: Clientwahl an das Betriebsmodell koppeln; bei strengen Profil- und Cache-Vorgaben klassische Desktop-Strategien oder webbasierte Nutzung klar voneinander abgrenzen.
Eine belastbare Umstiegsstrategie entsteht aus der Kombination von Rollenprofilen, einem Add-in-Migrationsplan und einer konsequenten Pilotierung mit „harten“ Testfällen: Offline-Phasen, Delegation, Shared Mailboxes, Archiv-/Compliance-Anforderungen sowie die wichtigsten Integrationen. Wo diese Kriterien nicht erfüllt werden, ist der parallele Betrieb keine Übergangslösung, sondern ein bewusstes Zielbild für bestimmte Nutzergruppen.