
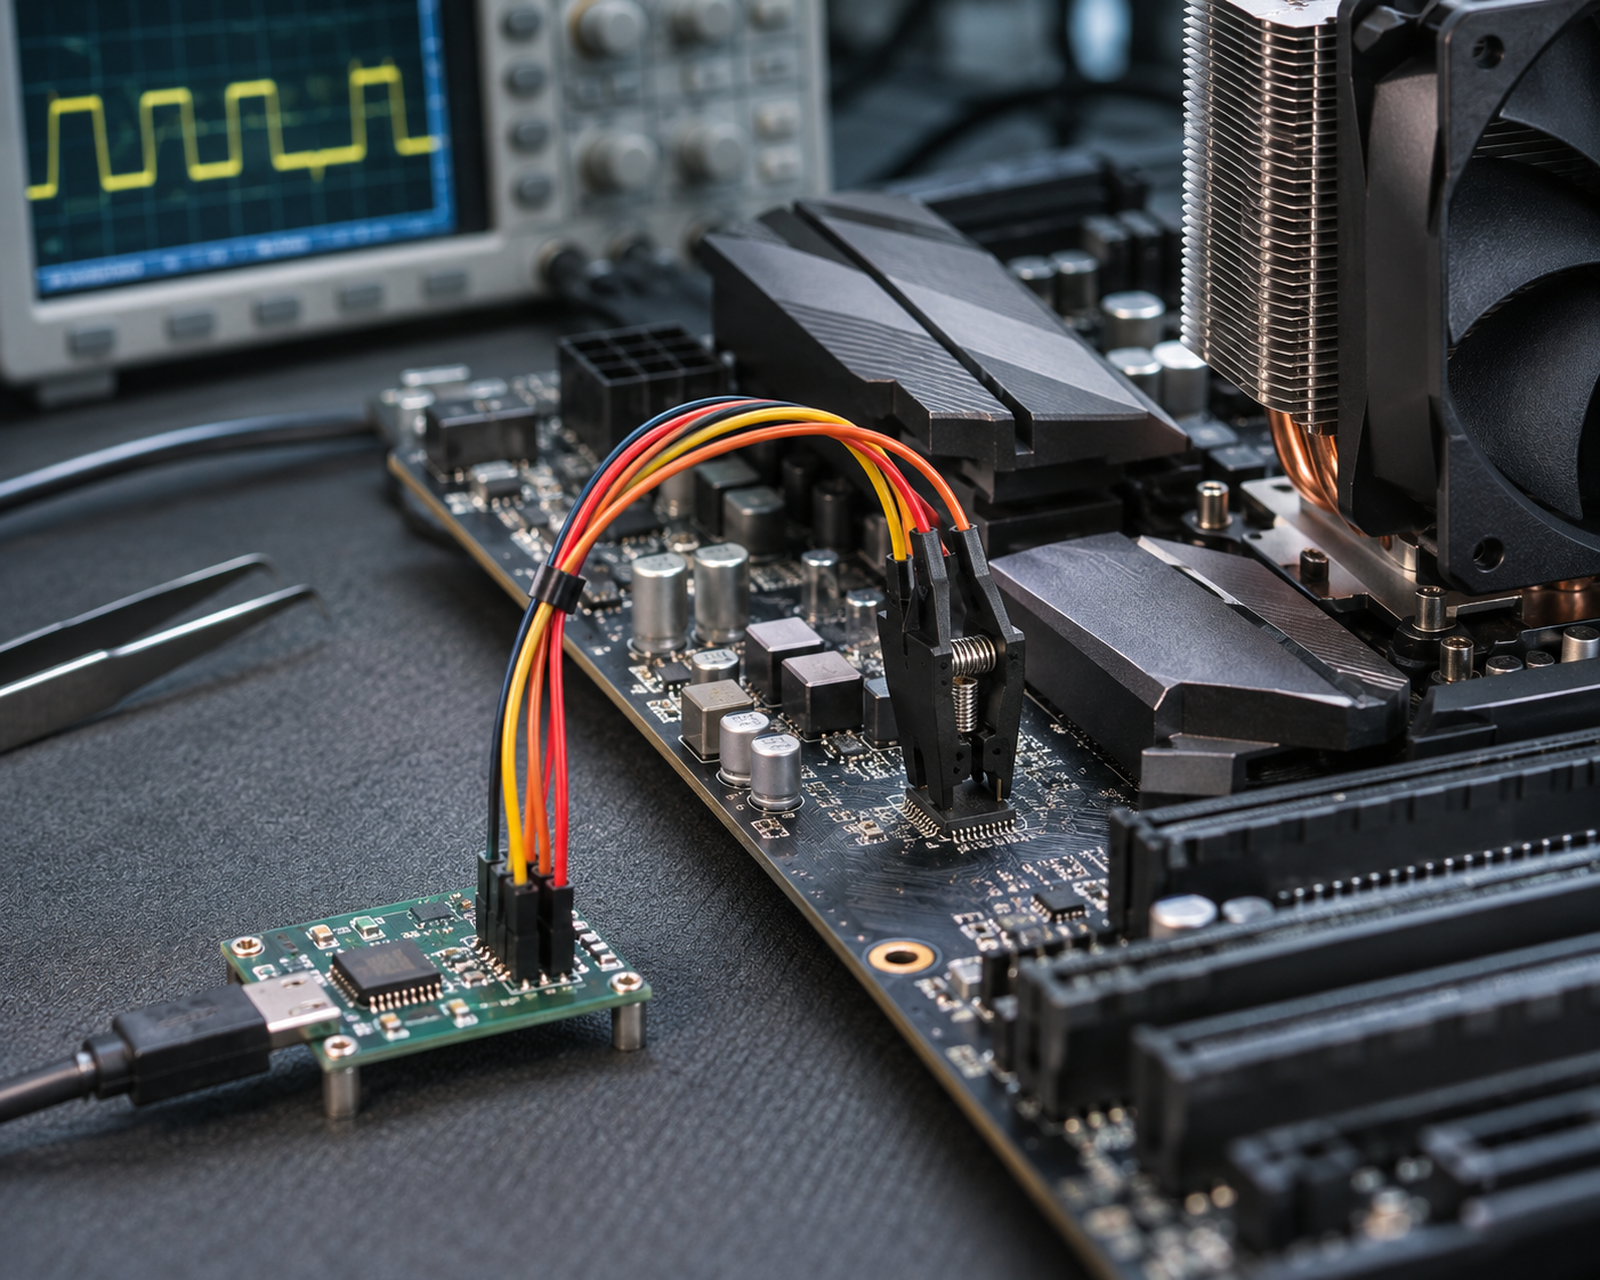
AMD hat eine Schwachstelle im Firmware-Rollback-Schutz zahlreicher Ryzen-, EPYC- und Embedded-Plattformen offengelegt. Der am 17. November 2026 veröffentlichte Sicherheitshinweis AMD-SN-7079 beschreibt, wie ein Angreifer mit physischem Zugriff auf die Hardware den Schutzmechanismus Replay Protected Monotonic Counters (RPMC) bei entsprechend ausgestatteten Systemen umgehen kann. Für betroffene Prozessorfamilien sind Firmwarekorrekturen gestaffelt von November 2026 bis Februar 2027 vorgesehen. Ob und wann das benötigte BIOS beziehungsweise UEFI-Update tatsächlich erhältlich ist, hängt vom jeweiligen Geräte- oder Mainboardhersteller ab.
Angriff setzt direkten Hardwarezugriff voraus
Die unter CVE-2026-43613 erfasste Schwachstelle betrifft die Verarbeitung des nichtflüchtigen Zustands durch den AMD Secure Processor (ASP). Auf Plattformen mit RPMC-fähigem SPI-Flash verhindert ein monoton ansteigender Zähler, dass sicherheitsrelevante Firmwarezustände einfach auf ältere Versionen zurückgesetzt werden. Bei einem Zählerinkrement muss die Firmware die erfolgreiche Ausführung verlässlich bestätigen können.
Laut AMD lässt sich die Bestätigung eines solchen Inkrements unzureichend authentisieren. Ein physisch anwesender Angreifer könnte mithilfe eines zwischen geschalteten Hardwareadapters (Interposer) die Inkrementbefehle unterdrücken und damit unter bestimmten Voraussetzungen den Rollback-Schutz aushebeln. Das kann die Integrität der Plattform erheblich beeinträchtigen. Ein Angriff über eine gewöhnliche Website, per E-Mail oder allein durch Netzwerkzugriff ist damit nicht beschrieben. AMD bewertet CVE-2026-43613 mit 5,1 Punkten nach CVSS 4.0; der Vektor setzt ausdrücklich physischen Zugriff voraus.
Ryzen, EPYC und Embedded-Produkte mit unterschiedlichen Korrekturterminen
AMD nennt unter anderem Ryzen-Desktopserien 3000, 4000, 5000, 7000, 8000 und 9000 sowie zahlreiche Ryzen-Mobile-, Ryzen-AI-, Ryzen-Z- und Threadripper-Familien. Hinzu kommen EPYC 4004 und 4005, EPYC Embedded 4005, verschiedene Ryzen-Embedded-Serien und einzelne Athlon-Mobile-Prozessoren. Die Auflistung betrifft die im Herstellerhinweis genannten Produktfamilien; für die konkrete Ausnutzbarkeit ist zusätzlich die jeweilige Plattformausstattung mit RPMC-fähigem SPI-Flash entscheidend.
Die Termine unterscheiden sich deutlich: Für mehrere AM4-Plattformen mit Ryzen 3000 oder 5000 nennt AMD beispielsweise ComboAM4v2PI 1.2.0.13 als Korrekturstand mit Zieltermin November 2026. Bei Ryzen 7000 im Desktop nennt AMD mehrere AM5-PI-Zweige, deren geplante Bereitstellung teilweise erst im Dezember liegt. Für zahlreiche Ryzen-Embedded-Produkte sowie EPYC Embedded 4005 ist der Zieltermin Februar 2027; die konkreten Versionsnummern stehen dort im Bulletin teils noch aus. Auch bei EPYC 4004 und 4005 sind unterschiedliche PI-Firmwarezweige vorgesehen. Diese PI-Angaben sind keine allgemein austauschbaren, unmittelbar installierbaren BIOS-Dateien.
Es lässt sich deshalb nicht aus einer Modellreihe allein ableiten, dass bereits ein passendes Update vorliegt. AMD unterscheidet geplante Auslieferungstermine der Abhilfen von der tatsächlichen Freigabe fertiger Firmware durch Mainboard- und Systemhersteller. Die von AMD genannten Monate sind Planungsangaben, keine bestätigten Veröffentlichungsdaten jedes einzelnen Geräts.
Firmware prüfen, physische Manipulation verhindern
Für die Praxis empfiehlt sich zunächst die genaue Inventarisierung von Prozessorserie, Mainboard beziehungsweise OEM-System, aktuell installierter BIOS-/UEFI-Version und der verfügbaren Aktualisierungen auf der offiziellen Herstellerseite. Bei betroffenen Systemen sollte ein freigegebenes Firmwareupdate nach den Vorgaben des Systemherstellers eingespielt werden, sobald es bereitsteht. Die PI-Versionsnummer aus AMDs Tabelle darf nicht ohne Abgleich mit dem konkreten Gerät als installierte Schutzversion interpretiert werden.
Bis zur Bereitstellung geeigneter Firmware empfiehlt AMD die physische Kontrolle der betroffenen Systeme und die Überwachung auf Manipulationsspuren. Für gesicherte Serverräume sind das bestehende Zutritts- und Wartungskontrollen; bei öffentlich zugänglichen PCs, Kiosksystemen oder Embedded-Geräten können Gehäusezugang und Manipulationsschutz besonders relevant sein. Die Meldung betrifft den Schutz vor gezielten Firmware-Rollbacks und ist nicht mit der zuvor bekannt gewordenen, nicht korrigierbaren Zen-/Zen+-Boot-ROM-Schwachstelle CVE-2026-74127 gleichzusetzen.
Herstellerhinweise und Update-Stand
Die vollständige Übersicht der betroffenen Prozessorreihen, vorgesehenen PI-Firmwareversionen und Zieltermine steht im AMD-Sicherheitshinweis AMD-SN-7079 zu CVE-2026-43613. Eine geräteübergreifende BIOS-Datei bietet AMD hierfür nicht an: Für die Installation ist die jeweils freigegebene Aktualisierung des Mainboard- oder Systemherstellers maßgeblich.
Meroth IT-Service ist Ihr lokaler IT-Dienstleister in Frankfurt am Main für kleine Unternehmen, Selbstständige und Privatkunden
Kostenfreie Ersteinschätzung Ihres Anliegens?
Werbung






(**) UVP: Unverbindliche Preisempfehlung
Preise inkl. MwSt., zzgl. Versandkosten