
Cloud-Dienste sind heute ein zentraler Zugangspunkt zu Daten, Identitäten und Verwaltungsfunktionen. Damit verschiebt sich das Risiko: Kompromittierte Konten entstehen nicht nur durch schwache Passwörter, sondern durch Phishing, Session-Hijacking, SIM-Swapping, Malware auf Endgeräten oder Fehlkonfigurationen in der Identitätsplattform. Mehrfaktor-Authentifizierung reduziert dieses Risiko, aber nicht jede Methode schützt gegen die gleichen Angriffe, und viele Verfahren werden im Betrieb durch Recovery-Prozesse, Gerätewechsel, Legacy-Protokolle oder unklare Richtlinien verwässert. In der Praxis müssen Sicherheitsverantwortliche und Admins entscheiden, welche Faktoren für welche Benutzergruppen und Anwendungen taugen, wie stark die Verfahren gegen Phishing und Token-Diebstahl sind, wie aufwendig Rollout und Support werden und welche Ausnahmen die Schutzwirkung wieder aushebeln. Die zentrale Frage lautet daher: Welche MFA-Option liefert unter realistischen Angriffsannahmen das benötigte Sicherheitsniveau, ohne dass Administration und Wiederherstellung zum Einfallstor werden?
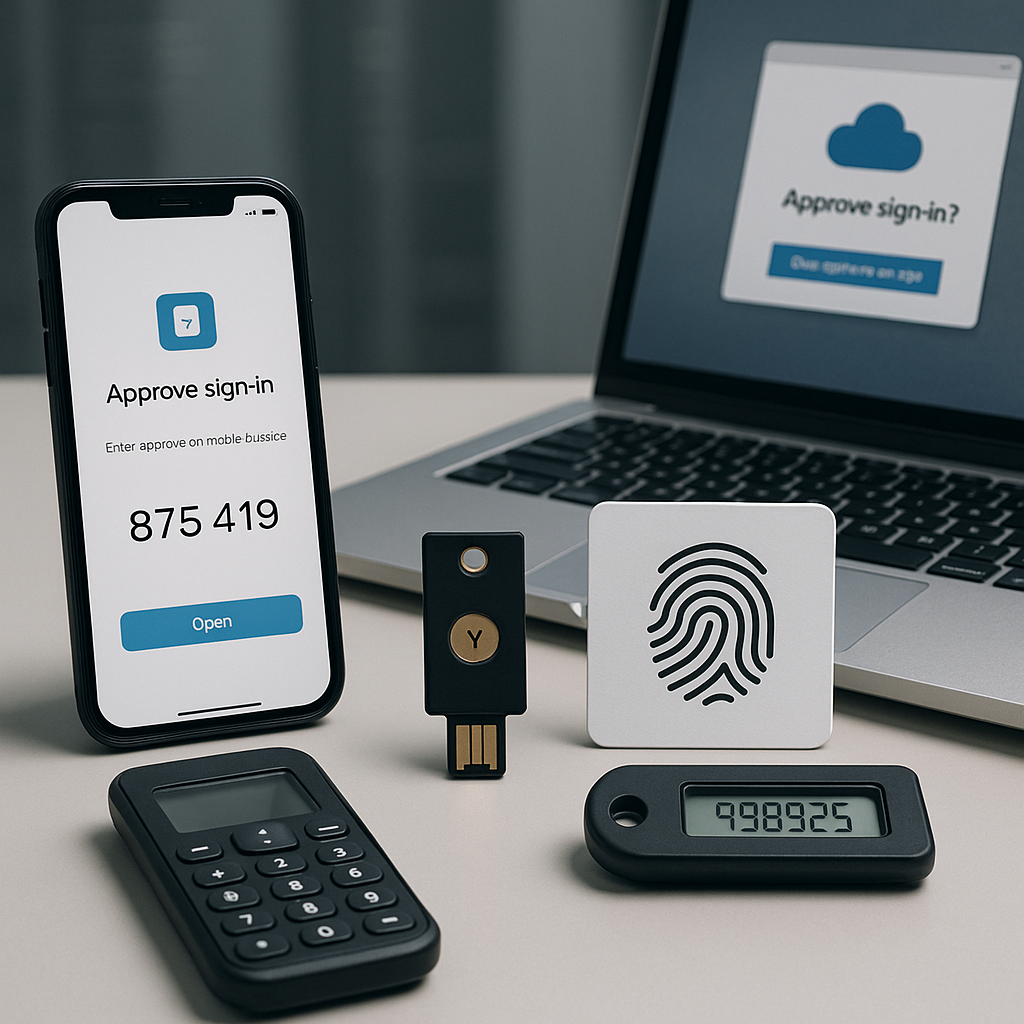
Bedrohungsmodell und Bewertungsmaßstäbe für Cloud-MFA: Phishing, Token-Diebstahl, Gerätekontrolle und AAL
Ein belastbarer Vergleich von Cloud-MFA-Verfahren beginnt mit einem klaren Bedrohungsmodell und nachvollziehbaren Bewertungsmaßstäben. Angreifer zielen typischerweise nicht auf Kryptografie im Labor, sondern auf Umgehungen im Betrieb: manipulierte Login-Flows, entwendete Session-Tokens, übernommene Endgeräte, fehlkonfigurierte Ausnahmen oder unsichere Wiederherstellung. Entsprechend sollte die Bewertung getrennt nach Angriffsfläche (Identität, Gerät, Netzwerk, Sitzung), Angreiferfähigkeiten (Remote, Zugriff auf Mobilfunkkanal, Zugriff auf Endgerät) und möglichen Folgeschäden (Account Takeover, Persistenz, laterale Bewegung) erfolgen.
Kernbedrohungen im Cloud-Login: Phishing, Session-Hijacking und Push-Missbrauch
Phishing bleibt der dominierende Pfad zum Account Takeover, weil es Prozessschwächen ausnutzt: Nutzerinteraktion, Umleitung auf täuschend echte IdP-Seiten, Abgriff von Einmalcodes und in modernen Kampagnen auch das Abgreifen von Sitzungscookies über Reverse-Proxy-Phishing. Dabei hilft MFA nur dann zuverlässig, wenn das Verfahren die Übergabe von Geheimnissen an den Angreifer strukturell verhindert oder die Bindung an Origin und Client erzwingt. Verfahren, die lediglich ein zusätzliches Wissen (OTP) liefern, können bei Echtzeit-Phishing ausgenutzt werden, wenn der Angreifer den Code sofort in den echten Login einspeist.
Parallel dazu gewinnen Session-Angriffe an Bedeutung: Wird nach erfolgreicher MFA ein Zugriffstoken, Refresh-Token oder Session-Cookie entwendet, umgeht der Angreifer den MFA-Schritt vollständig, solange das Token gültig bleibt. Cloud-Umgebungen benötigen deshalb kurze Token-Lebensdauern, risikobasierte Reauthentifizierung, Token-Bindung an Gerätezustand und konsequente Sign-out-Invalidierung, soweit vom jeweiligen Identity-Provider unterstützt.
- Echtzeit-Phishing (Adversary-in-the-Middle): Angreifer leiten Login über Reverse Proxy, erfassen Passwort und OTP und erhalten gültige Sitzung; besonders relevant für
SMS-TANundTOTPohne Origin-Bindung. - Push-Bombing / MFA-Fatigue: Wiederholte Push-Anfragen erzeugen Akzeptanzdruck; wirksam gegen Push-basierte Approvals ohne Nummernvergleich oder ohne starke Rate-Limits.
- Session-Token-Diebstahl: Malware oder Browser-Token-Diebstahl erbeutet
session cookiebzw. OAuth-Token; MFA wirkt nur, wenn Reauthentifizierung erzwungen oder Token an Gerät/Client gebunden wird. - Recovery-Flow-Missbrauch: Unsichere Kontowiederherstellung (z. B. schwache Helpdesk-Checks) degradiert jedes MFA-Niveau; kritisch bei aktivierten Fallbacks wie
SMSoder statischen Backup-Codes ohne Schutz.
Token-Diebstahl und Gerätekontrolle: Grenzen der Faktor-Logik
Die klassische Faktor-Logik (Wissen, Besitz, Inhärenz) greift in Cloud-Szenarien nur eingeschränkt, weil „Besitz“ häufig an ein Smartphone gebunden wird, das zugleich Kommunikationskanal, Token-Speicher und Interaktionsgerät ist. Wird das Gerät kompromittiert, kippt der Sicherheitsgewinn: Ein Authenticator-Seed kann extrahiert, Push-Bestätigungen können automatisiert oder biometrische Checks können über bereits entsperrte Gerätepfade umgangen werden. Deshalb sollte die Bewertung explizit zwischen „Token-Diebstahl ohne Gerätekontrolle“ (z. B. SIM-Swap, Abgriff von OTP) und „Token-Diebstahl mit Gerätekontrolle“ (z. B. Malware mit Zugriff auf Secure Storage/Keychain) unterscheiden.
Gerätekontrolle ist zudem administrativ definierbar: Managed Devices (MDM/EMM), Gerätezertifikate, Gerätestatus (Compliance) und Hardware-gestützte Schlüsselablage erhöhen den Aufwand für Angreifer, sind aber stark von korrekter Durchsetzung abhängig. Ohne konsequente Conditional-Access- oder Access-Policy-Regeln werden starke Faktoren häufig durch erlaubte Ausnahmen, „Remember MFA“-Zeiträume oder ungeschützte Legacy-Protokolle relativiert.
| Angreiferfähigkeit | Typische Auswirkung auf MFA | Relevante Gegenmaßnahmen |
|---|---|---|
| Remote, nur Social Engineering | Phishing von Passwort/OTP, Push-Missbrauch | Phishing-resistente MFA (FIDO2/WebAuthn), Nummernvergleich, Rate-Limits, risikobasierte Signale |
| Zugriff auf Mobilfunkkanal | Abgriff/Umleitung von SMS, SIM-Swap |
Verzicht auf SMS für privilegierte Konten, Telko-Änderungsschutz, starke Recovery |
| Malware auf Endgerät | Token-/Cookie-Diebstahl, Abgriff von Seeds, Missbrauch von Push | Gerätemanagement, Härtung, Token-Lifetime, Reauth bei Risiko, Schlüssel in Hardware (Security Key/TPM) |
| Physischer Zugriff auf Gerät/Token | Diebstahl von Hardware-Token, Offline-Angriffe bei schwachen PINs | PIN/biometrische User Verification, Sperr-/Revocation-Prozesse, Inventarisierung und schnelle Deprovisionierung |
Bewertungsmaßstab AAL und das, was in der Praxis wirklich zählt
Als formaler Rahmen eignet sich das Konzept der Authenticator Assurance Level (AAL) aus NIST SP 800-63B. AAL beschreibt das Vertrauen, dass die authentifizierende Instanz tatsächlich der legitime Nutzer ist, und koppelt dies an Eigenschaften wie Mehrfaktorbindung, Geheimnisschutz und Widerstand gegen bestimmte Angriffe. In der Cloud-Praxis ist AAL jedoch nur ein Teil der Wahrheit: Selbst ein starkes Verfahren verliert Wirkung, wenn Token-Laufzeiten großzügig sind, wenn unsichere Fallbacks aktiv bleiben oder wenn Ausnahmeregeln für einzelne Apps „temporär“ dauerhaft werden.
Für eine tabellarische Gegenüberstellung von MFA-Methoden sind daher ergänzende Kriterien erforderlich: Phishing-Resistenz (Origin-Bindung, keine übertragbaren Geheimnisse), Robustheit bei Geräteverlust (Sperr- und Recovery-Prozess), Administrierbarkeit (Rollout, Lifecycle, Logging) und Fehlkonfigurationsanfälligkeit (Legacy Auth, Bypass über Service-Konten, nicht erzwungene Registrierung).
- AAL als Baseline-Metrik: Einordnung entlang AAL hilft bei Governance, ersetzt aber keine Prüfung von Token- und Session-Policies (z. B.
sign-in frequency, Refresh-Token-Verhalten, Step-up-Regeln). - Phishing-Resistenz als separates Kriterium: Verfahren mit WebAuthn/FIDO2 und User Verification reduzieren das Risiko durch übertragbare Einmalcodes; OTP-Methoden bleiben bei Echtzeit-Phishing verwundbar.
- Gerätebindung und Gerätezustand: Durchsetzung von „nur verwaltete Geräte“ oder zertifikatsbasierte Gerätebindung senkt die Angriffsfläche, sofern Legacy-Zugänge (z. B.
IMAP/POPohne moderne Auth) ausgeschlossen werden. - Wiederherstellung als Sicherheitsanker: Recovery darf nicht schwächer sein als die reguläre Anmeldung; Helpdesk-Prozesse benötigen starke Identitätsprüfung und Audit-Trails, Backup-Codes gehören in gesicherten Speicher.
- Fehlkonfigurationen als realer Risikotreiber: Häufige Muster sind nicht erzwungene MFA-Registrierung, zu breite Ausnahmen für „Trusted Locations“, fehlende Policies für Break-Glass-Konten sowie dauerhaftes
remember MFAauf gemeinsam genutzten Geräten.
Messpunkte für die spätere Tabellenbewertung: Angriffsszenarien, Aufwand, Nachweisbarkeit
Damit die späteren Tabellen nicht zu einer reinen Feature-Liste werden, sollten Bewertungsfragen operationalisierbar bleiben. „Sicher“ bedeutet im Cloud-Betrieb vor allem: Wie zuverlässig verhindert das Verfahren Account Takeover unter realistischen Angreiferfähigkeiten, und wie schnell lässt sich ein kompromittiertes Authentisierungsmittel entziehen? Ebenso wichtig ist Nachweisbarkeit: Protokolle müssen den verwendeten Faktor, den Gerätekontext und Policy-Entscheidungen so abbilden, dass Incident Response und Compliance-Prüfungen belastbar arbeiten können.
Administrationsaufwand ist dabei nicht nur Rollout-Kostenfrage, sondern beeinflusst Sicherheitsniveau direkt: Hoher operativer Druck führt zu Ausnahmen, niedrige Sichtbarkeit führt zu stillen Bypässen. Bewertungsmaßstäbe sollten daher explizit die Wahrscheinlichkeit berücksichtigen, mit der Organisationen das Verfahren korrekt und flächendeckend erzwingen können.
MFA-Methoden im tabellarischen Vergleich: SMS-TAN, Authenticator-App (TOTP/Push), Hardware-Token (OTP), FIDO2/WebAuthn und biometrische Verfahren
Die praktische Sicherheit von Multi-Faktor-Authentifizierung hängt weniger vom Schlagwort „MFA“ ab als von der konkreten Methode, den genutzten Protokollen und typischen Betriebsdetails. Unterschiede zeigen sich vor allem bei Phishing-Resistenz, Abhängigkeiten von Mobilfunk oder Endgeräten, Wiederherstellungswegen sowie der Frage, ob ein Faktor tatsächlich an den Ziel-Dienst gebunden ist (Origin/Relay-Bindung) oder nur ein generischer Einmalcode.
Tabellarische Gegenüberstellung nach Sicherheitsniveau und Betriebsmerkmalen
| Methode | Typisches Sicherheitsniveau | Phishing-Resistenz | Häufige Angriffsszenarien | Benutzerkomfort | Administrationsaufwand |
|---|---|---|---|---|---|
| SMS-TAN | Niedrig bis mittel; verbessert Passwortschutz, aber schwache Kanal- und Identitätsbindung | Niedrig | SIM-Swapping, SS7-/Mobilfunk-Weiterleitung, OTP-Relay via Phishing, Nummern-Recycling | Hoch (kein zusätzlicher Setup), aber abhängig von Netz/Empfang | Niedrig bis mittel; Pflege von Rufnummern, Risiko durch Self-Service-Änderungen |
| Authenticator-App (TOTP) | Mittel; kryptografisch sauberer als SMS, aber als Code phishbar | Niedrig bis mittel | OTP-Relay, Malware/Backup-Leaks, Seed-Export/QR-Abgriff bei Enrollment | Mittel; App nötig, Offline möglich | Mittel; Rollout, Gerätewechsel, Seed-Handling, Policy- und Zeitdrift-Themen |
| Authenticator-App (Push mit Number Matching) | Mittel bis hoch; abhängig von Implementierung und Anti-MFA-Fatigue | Mittel | Push-Bombing/MFA-Fatigue (bei schwachen UX), Session-Cookie-Diebstahl, Device-Compromise | Hoch; schneller als Codes, benötigt Online-Verbindung | Mittel; Gerätezustand, Push-Policy, Conditional Access/Device Binding |
| Hardware-Token (OTP, z. B. HOTP/TOTP) | Mittel; stärkerer Besitzfaktor, aber Code bleibt relaybar | Niedrig bis mittel | OTP-Relay, Token-Diebstahl, Seed-/Serial-Fehlzuordnung, HOTP-Zähler-Desync | Mittel; zusätzliches Gerät, robuste Offline-Nutzung | Mittel bis hoch; Ausgabe, Ersatz, Inventar, Lifecycle- und Versandprozesse |
| FIDO2/WebAuthn (Passkeys/Security Keys) | Hoch; asymmetrische Kryptografie, Origin-Bindung, keine geteilten Geheimnisse | Hoch | Geräte-/Token-Diebstahl (mit fehlender PIN/Biometrie), Downgrade auf schwächere Methoden, Fehlkonfiguration der Allowed Origins/RP ID | Hoch; Tap/PIN/Biometrie, häufig geräteintegriert | Mittel; Registrierung, Recovery-Keys, Plattform-/Browser-Kompatibilität, Ausnahmeprozesse |
| Biometrische Verfahren (als lokaler Entsperrfaktor für FIDO2/Passkey) | Hoch in Kombination mit FIDO2; als „biometrisch am Server“ stark variabel und kritisch | Hoch (bei FIDO2), sonst abhängig vom System | Sensor-Spoofing/Presentation Attacks (systemabhängig), Gerät kompromittiert, schwache Liveness-Checks, unsichere Template-Speicherung | Sehr hoch; keine Codes, schneller Entsperrfluss | Mittel; Gerätestandards, Policy (PIN-Fallback), Datenschutz- und Logging-Anforderungen |
Phishing-Resistenz: entscheidend sind Bindung und Kanal
Code-basierte Verfahren (SMS-TAN, TOTP, OTP-Token) lassen sich in Echtzeit weiterleiten. Bei „Adversary-in-the-Middle“-Phishing werden Anmeldedaten und Einmalcode an den echten Dienst durchgereicht; die MFA wird technisch korrekt erfüllt, aber am falschen Endpunkt initiiert. Push-Verfahren reduzieren Reibung, erhöhen jedoch ohne zusätzliche Bestätigungsschritte das Risiko von Zustimmungsfehlern. Moderne Implementierungen setzen deshalb auf Number Matching oder transaktionsbezogene Hinweise, um reflexartiges Bestätigen zu bremsen.
FIDO2/WebAuthn ist auf Phishing-Resistenz ausgelegt, weil der Authenticator (Security Key oder Plattform-Authenticator) kryptografisch an die Relying Party gebunden ist (RP ID/Origin). Ein Token signiert keine Challenge für eine andere Origin, selbst wenn eine Phishing-Seite die Oberfläche nachbildet. Daraus folgt eine klare Priorisierung: Wo Phishing ein dominantes Risiko darstellt, sollten passwortlose oder zumindest phishing-resistente Faktoren den Standard bilden und schwächere Faktoren nur noch als begründete Ausnahme existieren.
Wiederherstellung und Ausfallszenarien: Sicherheit entsteht im Ausnahmeprozess
Die Wiederherstellung entscheidet oft darüber, welches Sicherheitsniveau im Alltag tatsächlich erreicht wird. Unsichere Fallbacks (E-Mail-Reset ohne starke Prüfung, Helpdesk-Bypass, SMS als „Notanker“) hebeln starke Primärfaktoren aus. Solide Verfahren setzen auf mehrere unabhängige Registrierungen (z. B. zwei FIDO2-Keys oder Passkey plus separater Recovery-Key), streng geregelte Identitätsprüfung im Helpdesk und zeitlich begrenzte Break-Glass-Konten mit zusätzlicher Überwachung.
- Account-Recovery ohne Downgrade: Wiederherstellung idealerweise über zuvor registrierte, phishing-resistente Faktoren oder Recovery-Codes; reine Rückfallwege über
SMSoder ungebundeneTOTP-Seeds schaffen einen systematischen Angriffsvektor. - Gerätewechsel und Seed-Risiko: Bei TOTP/OTP ist das Geheimnis (Seed) das eigentliche „Kronjuwel“; unsichere QR-Übertragung, Screenshots oder ungeschützte Backups erhöhen das Abgriffsrisiko deutlich.
- Verlust/Diebstahl von Token: Bei FIDO2 und Plattform-Passkeys begrenzen PIN/Biometrie am Authenticator die Nutzbarkeit nach Diebstahl; ohne lokale Benutzerverifikation (z. B. „kein PIN erforderlich“) steigt das Risiko, insbesondere bei gemeinsam genutzten Arbeitsplätzen.
- Offline- und Roaming-Fälle:
TOTPundHardware-OTPfunktionieren ohne Netz; Push und SMS können an Empfang, Roaming-Sperren oder Provider-Filter scheitern und erzeugen dann operativen Druck zu unsicheren Ausnahmen.
Typische Fehlkonfigurationen in Unternehmensumgebungen
Viele Umgebungen aktivieren MFA, lassen aber Parallelpfade offen. Häufig bleibt „MFA optional“ für einzelne Rollen, oder Legacy-Protokolle und App-Passwörter umgehen moderne Kontrollen. Ebenso kritisch sind unklare Registrierungsregeln: Wenn Benutzer Rufnummern oder zweite Faktoren ohne starke Re-Authentifizierung ändern dürfen, wird der Besitzfaktor zu einer Einstellung im Profil. Bei Push-Verfahren verschlechtert das Zulassen von „Approve/Reject ohne Kontext“ die Sicherheitswirkung, weil es Angreifern mit Passwortwissen genügt, Zustimmungsfehler zu provozieren.
Bei FIDO2/WebAuthn treten Fehler eher in der Governance auf: fehlende Vorgaben für mindestens zwei registrierte Authenticatoren, unkontrollierte Ausnahmen für „nicht kompatible“ Clients oder zu breite Zulassung schwächerer Methoden als Fallback. Bei biometrischen Verfahren ist besonders zu trennen, ob Biometrie nur lokal zur Entsperrung eines privaten Schlüssels dient (typisch und robust) oder ob biometrische Templates serverseitig verarbeitet werden; letzteres erhöht die Anforderungen an Datenschutz, Template-Schutz, Liveness-Qualität und Auditierbarkeit erheblich.
Betrieb in Unternehmen: Wiederherstellung, Rollen und Richtlinien, typische Fehlkonfigurationen (Legacy Auth, MFA Fatigue, Token-Registrierung, Break-Glass)
Im Unternehmensbetrieb entscheidet weniger die Auswahl der MFA-Methode als deren Einbettung in Rollenmodelle, Wiederherstellungsprozesse und konsequent durchgesetzte Richtlinien über das reale Sicherheitsniveau. Wiederherstellung ist dabei kein Sonderfall, sondern ein regelmäßig auftretender Prozess: Gerätewechsel, Verlust von Hardware-Token, Nummernportierung bei SMS, App-Neuinstallation oder Reisekonstellationen ohne Netzabdeckung. Ohne präzise Vorgaben entstehen Umgehungen, Support-Workarounds und langfristig ein Schattenbetrieb, der Sicherheitskontrollen entwertet.
Wiederherstellung und Account-Recovery: sichere Pfade statt Ad-hoc-Resets
Recovery-Verfahren müssen zwei Ziele gleichzeitig erfüllen: hohe Erfolgsquote für legitime Mitarbeitende und hohe Reibung für Angreifer. Kritisch ist die Trennung zwischen “Wiederherstellung der zweiten Komponente” und “Wiederherstellung der Identität”. Wer ohne belastbare Identitätsprüfung neue Faktoren registrieren darf, macht MFA faktisch optional. Empfehlenswert sind mehrstufige Prozesse mit dokumentierter Identitätsprüfung (z. B. HR-gestützte Prüfung, persönliches Vorzeigen, oder ein starkes vorhandenes Verfahren wie FIDO2), plus technische Kontrollen wie temporäre Einschränkungen nach Factor-Reset.
In Cloud-Umgebungen sollten Recovery-Events als sicherheitsrelevante Vorgänge behandelt werden: Audit-Logging, Benachrichtigungen an Security/IT, und eine kurze Phase erhöhter Sensitivität (z. B. zusätzliche Challenge bei risikoreichen Aktionen). Ebenso wichtig: Alternativfaktoren. Ein einzelner Faktor pro Person erzeugt Lockouts und erhöht den Druck auf Helpdesks, unsichere “Quick Fixes” zu etablieren.
| Recovery-Ereignis | Risiko im Betrieb | Geeignete technische/organisatorische Kontrolle |
|---|---|---|
| Neuregistrierung von Authenticator | Angreifer registriert eigenen Faktor nach kompromittiertem Passwort | Identity-Proofing, Freigabe-Workflow, Sperre sensibler Aktionen für kurze Zeit nach MFA reset, Alarmierung im SIEM |
| Verlust Hardware-Token | Unklare Besitzlage; parallele Token bleiben aktiv | Sofortige Deaktivierung/Revocation, Inventarpflege, Rückgabeprozess, Seriennummern-Tracking |
| Telefonnummernwechsel/SIM-Swap | SMS-TAN wird angreifbar, Zustellung wandert unbemerkt | SMS nur als Übergang, Änderung der Nummer mit zusätzlicher Prüfung, Risiko-Policy für SMS OTP |
| Geräteverlust mit aktiver Session | Session-Cookies/Refresh Tokens werden weiter genutzt | Remote Sign-out, Token-Revoke, Conditional Access auf Compliant Devices, verkürzte Session-Lifetime bei hohem Risiko |
Rollen, Delegation und Richtlinien: wer darf was, und wie wird es erzwungen?
Operative Stabilität entsteht durch klare Rollentrennung: Helpdesk darf Faktoren zurücksetzen, aber nicht Richtlinien lockern; Security definiert Authentifizierungsstufen; Identity-Admins verwalten Integrationen; und privilegierte Administrationskonten unterliegen strengeren Anforderungen als Standardkonten. Besonders riskant sind breit delegierte Berechtigungen zur Registrierung neuer Authentifikatoren oder zum Deaktivieren von MFA, wenn diese Aktionen nicht zusätzlich abgesichert und protokolliert werden.
Richtlinien sollten nach Risiko und Ressourcenwert staffeln: Zugriffe auf Admin-Portale, IAM-Konfiguration, Finanzsysteme oder Code-Repositories benötigen phish-resistente Verfahren (typischerweise FIDO2/WebAuthn, idealerweise mit Hardware-Backed Keys). Für weniger kritische Anwendungen kann eine Authenticator-App ausreichen, sofern Push-Mechanismen durch Number-Matching/Challenge-Response und Anti-Fatigue-Kontrollen gehärtet sind. Ergänzend vermeiden Gerätezustandsprüfungen (MDM/Compliance) und Netzwerk-/Standortsignale unnötige MFA-Prompts, ohne die Basissicherheit zu senken.
- Privilegierte Konten: Anmeldung an Admin-Oberflächen nur mit phish-resistenter MFA (z. B. WebAuthn/FIDO2) und separaten Admin-Identitäten; keine Ausnahmen über “temporäre Deaktivierung” von MFA.
- Registrierungsrechte: Self-Service-Registrierung nur aus kontrollierten Kontexten (z. B. “known device” oder Onboarding-Fenster); besonders sensibel sind Aktionen wie
add security keyoderreset MFA methods, die einen stärkeren Nachweis auslösen sollten. - Change-Control: Änderungen an Auth-Policies, Ausnahmeregeln und Trusted Locations über Vier-Augen-Prinzip; Protokollierung und Alerting auf Policy-Änderungen, insbesondere
exclude usersodergrant controlsmit Abschwächungen. - Session- und Token-Strategie: Abgleich von “Sign-in frequency”, Persistent Browser Sessions und Token-Lifetimes mit dem Schutzbedarf; nach
credential resetoderfactor resetsollten Refresh Tokens widerrufen werden, sofern die Plattform dies unterstützt.
Typische Fehlkonfigurationen: Legacy Auth, unkontrollierte Ausnahmen, schwache Recovery
Ein häufiger Bruch in ansonsten starken MFA-Setups entsteht durch “Legacy Authentication”: Protokolle und Clients ohne moderne Authentifizierung umgehen MFA, weil sie keine interaktive Challenge unterstützen. Dazu zählen je nach Umgebung ältere E-Mail-Protokolle und Basic-Auth-Flows, aber auch Applikationen, die Passwörter “hart” hinterlegen. In der Praxis führt das zu stillen Hintertüren: Angreifer wechseln nach Passwortdiebstahl gezielt auf den Pfad mit geringster Kontrolle.
Ebenso verbreitet sind großzügige Ausnahmen (“MFA ausgenommen für Service-Accounts”, “für bestimmte Standorte”, “für Notfälle dauerhaft”), die über die Zeit wachsen. Ohne regelmäßige Rezertifizierung werden Ausnahmen zur Norm. Besonders problematisch: Ausschlüsse für komplette Benutzergruppen, pauschale “Trusted IP”-Bereiche ohne Netzwerksegmentierung, oder das Zulassen schwacher Faktoren als Fallback, obwohl stärkere Faktoren verfügbar wären.
- Legacy-Protokolle nicht blockiert: Basic/Legacy Sign-ins bleiben möglich; Abhilfe über konsequentes Abschalten/Blockieren von Legacy Auth, Migration auf moderne Auth und App-spezifische Tokens nur dort, wo zwingend und befristet.
- Fehlende Bindung von Token an Personen/Inventar: Hardware-Token werden ausgegeben, aber nicht nachvollziehbar verwaltet; es fehlen Seriennummern, Besitzerzuordnung und Rückgabeprozesse.
- Unsichere Helpdesk-Resets: Faktor-Reset nach Wissen (Geburtsdatum, Personalnummer) oder per E-Mail; sicherer sind Ticketbindung, dokumentierte Identitätsprüfung und ein Freigabe-Workflow für
MFA reset. - Unkontrollierte Fallback-Faktoren: “Zur Sicherheit” wird SMS als Backup aktiviert, obwohl primär FIDO2 vorgesehen ist; dadurch wird die Angriffskette auf den schwächeren Pfad umgeleitet.
MFA Fatigue und Push-Missbrauch: Kontrollen gegen Zustimmungs-Drift
Push-basierte MFA kann durch wiederholtes Auslösen von Anmeldeaufforderungen missbraucht werden. Ziel ist weniger technisches Brechen als psychologischer Druck: Ein “Ja” wird irgendwann reflexartig bestätigt, insbesondere bei hoher Prompt-Frequenz oder in Stresssituationen. Wirksame Gegenmaßnahmen kombinieren Produktfunktionen (Number-Matching, Challenge-Codes, geografische/Device-Kontextanzeige) mit Rate-Limits, Sperren nach wiederholten Ablehnungen sowie Erkennung ungewöhnlicher Prompt-Muster.
Operativ relevant ist die Koppelung an Monitoring: Häufungen von Push-Prompts, viele abgelehnte Versuche oder Prompt-Stürme gegen einzelne Konten gehören als Alarm in das Incident-Handling. Gleichzeitig sinkt die Prompt-Anzahl durch saubere Conditional-Access-Signale (konforme Geräte, passendes Risiko-Scoring, moderne Clients), was die Wahrscheinlichkeit von Zustimmungsfehlern reduziert.
Token-Registrierung, Lebenszyklus und Break-Glass-Konten
Die Registrierung von Security Keys und Hardware-Token ist ein Lebenszyklus-Thema: initiale Ausgabe, Ersatz, Widerruf, Verlust, und kontrollierte Entsorgung. Ohne klare Regeln bleiben alte Schlüssel aktiv oder werden mehrfach pro Person registriert, ohne dass nachvollziehbar ist, welcher Schlüssel tatsächlich im Umlauf ist. Technisch sollte die Plattform nach Möglichkeit attestation- bzw. policy-basiert steuern, welche Schlüsseltypen zugelassen sind, und organisatorisch sollten Ausgabe und Rücknahme mit Inventarprozessen verzahnt sein.
Break-Glass-Konten (Notfallzugänge) sind notwendig, aber oft falsch umgesetzt. Sie dienen ausschließlich dem Wiedererlangen administrativer Kontrolle, wenn zentrale Policies oder IdP-Komponenten ausfallen. Deshalb müssen sie extrem selten genutzt, streng überwacht und gegen die üblichen Angriffswege gehärtet werden: getrennte Identitäten, starke Authentifizierung (typischerweise FIDO2 oder Zertifikat), sichere Aufbewahrung der Zugangsmittel, und klare Prozeduren für Rotation und Nutzung. Problematisch sind Break-Glass-Accounts, die dauerhaft von MFA ausgenommen sind oder deren Passwörter im operativen Alltag kursieren.
- Minimaler Umfang: Break-Glass nur für die notwendigen Administratorrollen, getrennt von Personenkonten; keine Nutzung für alltägliche Tätigkeiten.
- Starke Schutzmaßnahmen: Sehr lange, unikale Passphrasen und vorzugsweise phish-resistente Verfahren; Aufbewahrung in einem kontrollierten Tresorprozess, nicht in Team-Dokumenten.
- Überwachung: Jede Anmeldung erzeugt einen Hochprioritätsalarm; Logs zu
role assignment,policy changeundauthentication methodswerden besonders ausgewertet. - Regelmäßige Verifikation: Geplanter, dokumentierter Test der Notfallprozedur und Rotation der Zugangsmittel; Bereinigung nicht mehr benötigter Break-Glass-Konten.
Meroth IT-Service ist Ihr lokaler IT-Dienstleister in Frankfurt am Main für kleine Unternehmen, Selbstständige und Privatkunden
Kostenfreie Ersteinschätzung Ihres Anliegens?
Werbung







(**) UVP: Unverbindliche Preisempfehlung
Preise inkl. MwSt., zzgl. Versandkosten