„Kernel Panic“, „Kernel Mode“ oder „Kernel-Update“: Der Begriff Kernel erscheint meist dort, wo Betriebssysteme besonders tief in die Technik greifen – bei Sicherheitsaktualisierungen, Treibern und schweren Abstürzen. Gemeint ist jedoch weder der sichtbare Desktop noch das komplette Betriebssystem. Der Kernel ist der zentrale Kern eines Betriebssystems, der grundlegende Ressourcen verwaltet und zwischen Hardware sowie Software vermittelt.
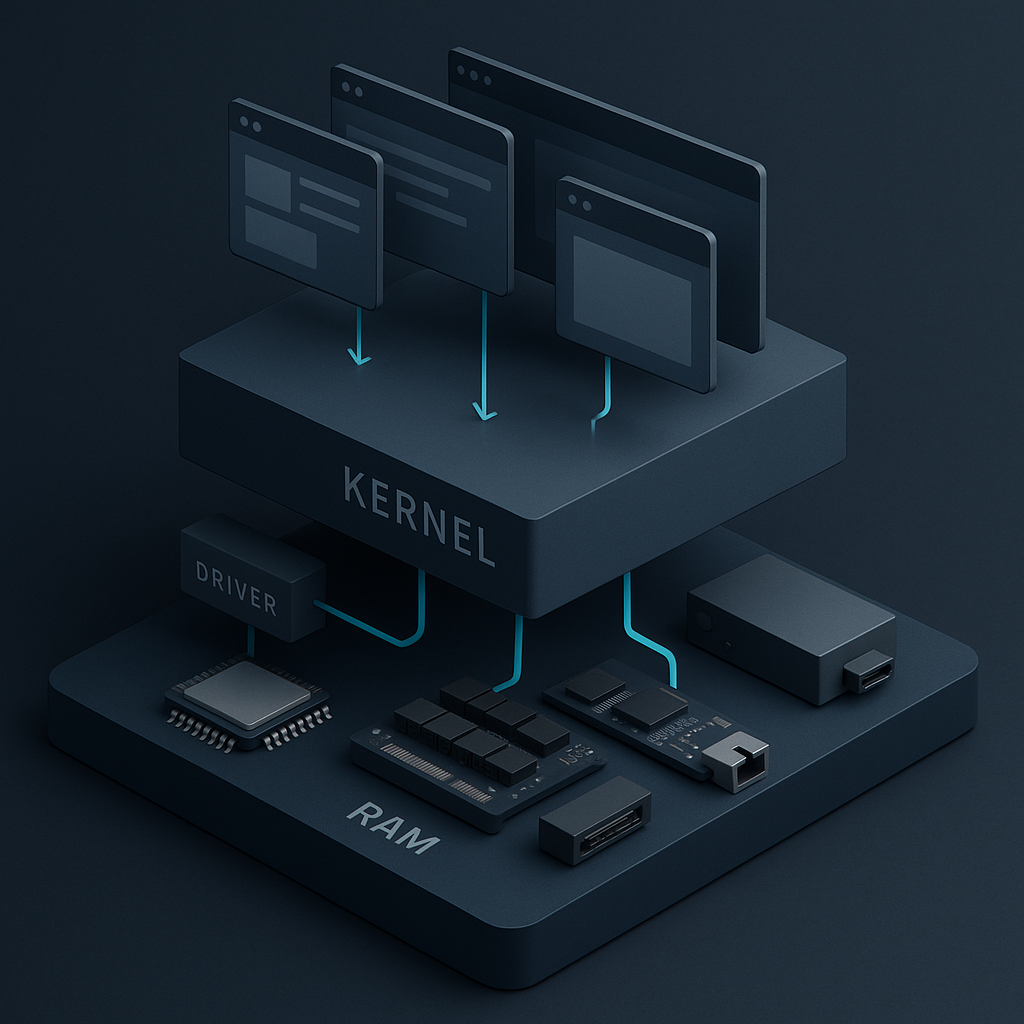
Diese Vermittlung ist ständig aktiv, auch wenn Sie davon nichts sehen. Starten Sie eine Anwendung, öffnen Sie eine Datei oder rufen Sie eine Webseite auf, koordiniert die tiefe Systemschicht Prozessorzeit, Arbeitsspeicher, Dateizugriffe, Netzwerkverkehr und Geräte. Normale Programme dürfen solche Ressourcen nicht beliebig selbst kontrollieren. Sie stellen definierte Anfragen, die der Kernel prüft und ausführt oder ablehnt.
Deshalb besitzen Windows, Linux, macOS und Android einen Kernel, obwohl ihre Oberflächen völlig unterschiedlich aussehen. Die genaue Architektur variiert: Manche Funktionen liegen unmittelbar im privilegierten Kernelraum, andere Betriebssysteme lagern bestimmte Treiber, Datei- oder Netzwerkdienste in getrennte Prozesse aus. Das Grundprinzip bleibt gleich: Eine besonders geschützte Systemschicht koordiniert konkurrierende Programme und kontrolliert den Zugang zur Hardware.
Der Kernel als Schaltstelle für Prozesse, Speicher und Geräte
Ein moderner Rechner führt zahlreiche Aufgaben scheinbar gleichzeitig aus: Der Browser lädt Daten, ein Musikprogramm liefert Ton, die Textverarbeitung speichert automatisch und ein Hintergrunddienst sucht nach Updates. Tatsächlich müssen sich diese Aufgaben begrenzte Ressourcen teilen. Der Kernel entscheidet, welche ausführbaren Prozesse oder Threads Prozessorzeit erhalten, welche warten müssen und wie das System auf neue Ereignisse reagiert.
Prozessorzeit und Arbeitsspeicher kontrolliert verteilen
Bei der Prozessverwaltung geht es nicht darum, den Inhalt einer Anwendung fachlich zu verstehen. Der Kernel verwaltet ausführbare Einheiten und deren Zustände. Ein Scheduler wählt aus, welche Aufgabe auf welchem Prozessorkern laufen darf. Prioritäten, Wartezustände und Zeitfenster sorgen dafür, dass ein rechenintensives Programm den Rechner nicht zwangsläufig vollständig blockiert. Echtzeit- und Spezialbetriebssysteme setzen dabei andere Schwerpunkte als typische Desktop- oder Smartphone-Systeme.
Die Speicherverwaltung weist Prozessen virtuelle Adressräume zu und bildet diese auf tatsächlich verfügbaren Speicher ab. Virtueller Speicher ist dabei nicht einfach zusätzlicher physischer RAM. Er schafft zunächst ein geordnetes Adressmodell: Ein Programm arbeitet mit seinem eigenen Speicherbereich, während der Kernel die Zuordnung, den Schutz und bei Bedarf die Auslagerung von Speicherseiten verwaltet. Dadurch kann eine Anwendung nicht ohne Weiteres Daten eines anderen Prozesses überschreiben.
Fordert eine Bildbearbeitung mehr Speicher an, prüft und organisiert das Betriebssystem diese Anforderung. Beendet sich das Programm, kann der Kernel die zugehörigen Ressourcen zurückgewinnen. Wird eine ungültige Speicheradresse verwendet, trifft der Fehler im Idealfall nur den betreffenden Prozess. Diese Isolation verbessert Stabilität und Sicherheit, verhindert Programmfehler oder erfolgreiche Angriffe aber nicht grundsätzlich.
Dateien, Geräte, Netzwerk und Rechte zusammenführen
Beim Dateizugriff verarbeitet das System mehr als einen Dateinamen. Es löst Pfade auf, ermittelt das zuständige Dateisystem, prüft Berechtigungen und stellt einen kontrollierten Zugriff bereit. Die angeforderten Daten können bereits in einem Cache liegen oder müssen über einen Speichertreiber von einer SSD, Festplatte oder einem Netzlaufwerk gelesen werden. Welche Teile davon unmittelbar im Kernelraum arbeiten, hängt von der Betriebssystemarchitektur ab.
Auch Geräte werden nicht allein über ihren Produktnamen angesprochen. Das Betriebssystem benötigt Treiber und weitere Ein-/Ausgabeschichten, die allgemeine Anforderungen in gerätespezifische Abläufe übersetzen. Beim Drucken nimmt die Anwendung beispielsweise keinen direkten elektrischen Zugriff auf den USB-Controller. Sie übergibt einen Auftrag an Betriebssystemdienste; diese leiten ihn über die zuständigen Komponenten an das Gerät weiter.
Für Netzwerkverbindungen verwaltet das System unter anderem Kommunikationsendpunkte, Datenpuffer und die Verarbeitung von Netzwerkprotokollen. Die Netzwerkkarte wird wiederum über einen Treiber angesteuert. Gleichzeitig prüft das Betriebssystem, ob ein Prozess die angeforderte Aktion ausführen darf. Zugriffsrechte, Sicherheitsrichtlinien und Prozessidentitäten verhindern, dass jede Anwendung uneingeschränkt Systemdateien verändert, fremde Prozesse untersucht oder geschützte Gerätefunktionen nutzt.
- Kernel: verwaltet privilegierte Ressourcen und vermittelt kontrollierte Zugriffe.
- Betriebssystem: umfasst den Kernel sowie weitere Dienste, Bibliotheken, Werkzeuge und häufig eine Benutzeroberfläche.
- Shell: interpretiert Befehle, etwa in Bash, PowerShell oder einer anderen Kommandozeilenumgebung.
- Desktop: stellt Fenster, Menüs, Symbole und weitere grafische Bedienelemente bereit.
Die Abgrenzung verhindert ein verbreitetes Missverständnis: Linux bezeichnet im engeren Sinn den Kernel, während eine Linux-Distribution daraus zusammen mit Systemdiensten, Bibliotheken, Verwaltungswerkzeugen und Anwendungen ein nutzbares Betriebssystem zusammenstellt. Umgekehrt ist der Kernel kein Linux-Sonderfall. Windows besitzt ebenso einen Kernel und Kernel-Modus-Komponenten; Apple verwendet in seinen Systemen den XNU-Kernel, und Android baut auf dem Linux-Kernel auf.
Vom Benutzer-Modus über Systemaufrufe bis zur Hardware
Normale Anwendungen laufen üblicherweise im Benutzer-Modus, auch User Mode genannt. Dort besitzen sie eingeschränkte Rechte und einen geschützten virtuellen Adressraum. Der Kernel und bestimmte systemnahe Komponenten arbeiten dagegen in einer privilegierten Ausführungsstufe, dem Kernel-Modus. Die konkrete technische Umsetzung unterscheidet sich je nach Prozessor und Betriebssystem; Kernel-Modus ist daher nicht universell mit einem bestimmten Prozessor-Ring gleichzusetzen.
Diese Grenze soll Schäden begrenzen. Stürzt ein Browser-Tab oder eine Textverarbeitung ab, kann das Betriebssystem den betroffenen Prozess meist beenden, ohne den Kernel und andere Anwendungen mitzureißen. Ein Programm darf zudem nicht beliebig in den Speicher eines fremden Prozesses schreiben oder Hardwarezustände verändern. Kontrollierte Ausnahmen wie freigegebener gemeinsamer Speicher, Benutzer-Modus-Treiber oder ausdrücklich vermittelte Gerätezugriffe ändern dieses Schutzprinzip nicht.
Systemaufrufe sind kontrollierte Anfragen an das Betriebssystem
Benötigt ein Programm eine privilegierte Funktion, verwendet es eine definierte Betriebssystem-Schnittstelle. Der kontrollierte Übergang zu einem Kernel-Dienst wird als Systemaufruf oder System Call bezeichnet. Typische Anforderungen sind das Öffnen einer Datei, das Reservieren von Speicher, das Starten eines Prozesses oder das Einrichten einer Netzwerkverbindung.
Anwendungsentwickler lösen diesen Übergang meist nicht unmittelbar mit prozessorspezifischen Befehlen aus. Dazwischen liegen häufig Programmbibliotheken, Laufzeitumgebungen, Frameworks und Betriebssystem-APIs. Eine Bibliotheksfunktion kann Vorarbeiten erledigen, mehrere Systemdienste kombinieren oder in bestimmten Fällen ganz ohne neuen Systemaufruf auskommen. Das vereinfachte Grundmodell lautet deshalb: Anwendung, Bibliothek oder Laufzeit, Betriebssystem-API, kontrollierter Übergang, Kernel-Dienst und gegebenenfalls Treiber.
Beim Übergang kann der Kernel Parameter und Zugriffsrechte prüfen. Er kontrolliert beispielsweise, ob ein übergebener Speicherbereich gültig ist und ob der Prozess die gewünschte Datei lesen darf. Nach der Bearbeitung kehrt die Ausführung in den Benutzer-Modus zurück. Die Anwendung erhält Daten, einen Verweis auf eine geöffnete Ressource oder einen Fehlerstatus, mit dem sie weiterarbeiten kann.
So gelangt eine Datei kontrolliert von der SSD zur Anwendung
Das Öffnen und Lesen einer Datei zeigt, weshalb ein Kernel notwendig ist. Die folgende Kette ist bewusst betriebssystemneutral. Interne Namen, Caches und Zwischenschichten unterscheiden sich bei Windows, Linux, macOS und anderen Systemen, die Verantwortungsgrenzen bleiben jedoch vergleichbar.
| Station | Konkrete Aufgabe | Prüfung oder Ressource | Folge bei einem Fehler |
|---|---|---|---|
| Anwendung | Fordert an, eine bestimmte Datei zu öffnen und Daten daraus zu lesen. | Dateipfad, gewünschte Zugriffsart und Zielpuffer | Ein Anwendungsfehler bleibt meist auf den Prozess begrenzt; die App kann eine Fehlermeldung anzeigen oder abstürzen. |
| Bibliothek, Laufzeit oder Betriebssystem-API | Bereitet die Anfrage im passenden Format vor und löst bei Bedarf den kontrollierten Übergang aus. | Parameter, Zeichencodierung, Puffer und API-Konventionen | Ungültige Parameter werden zurückgewiesen oder als Fehler an die Anwendung gemeldet. |
| Systemaufruf und Kernel-Eintritt | Wechselt für die angeforderte Funktion in die privilegierte Systemschicht. | Gültigkeit der Anfrage und Herkunft aus dem Benutzer-Modus | Der Kernel lehnt unzulässige Anforderungen ab, statt dem Prozess freie Kernel-Rechte zu geben. |
| Rechte- und Pfadprüfung | Ermittelt das Ziel und prüft, ob der Prozess darauf zugreifen darf. | Benutzeridentität, Berechtigungen, Sicherheitsrichtlinien und Dateisystemzustand | Der Zugriff endet mit einem Fehlerstatus, etwa wegen fehlender Rechte oder eines ungültigen Pfads. |
| Dateisystemschicht | Ordnet die logische Datei ihren Metadaten und Datenbereichen zu. | Dateisystem, Einhängepunkt, Dateihandle und Metadaten | Beschädigte Strukturen oder interne Fehler können die Operation stoppen; robuste Systeme versuchen, Schäden einzugrenzen. |
| Speicherverwaltung und Cache | Prüft, ob die Daten bereits im Arbeitsspeicher liegen, und stellt geeignete Speicherseiten bereit. | Seitencache, virtueller Adressraum und verfügbare Speicherressourcen | Fehlender Speicher oder ungültige Zuordnungen führen zu einer kontrollierten Fehlermeldung; ein Defekt im privilegierten Code kann schwerwiegender sein. |
| Geräte- und Speichertreiber | Übersetzt die Leseanforderung für Controller und Speichergerät. | Treiberstapel, Gerätezustand, Warteschlangen und Übertragungsbereiche | Ein Benutzer-Modus-Treiber kann unter Umständen isoliert neu gestartet werden; ein fehlerhafter Kernel-Modus-Treiber kann das gesamte System gefährden. |
| Hardware | Liest die angeforderten Daten und meldet Abschluss oder Gerätefehler. | SSD, Controller, Bus und physische Übertragung | Das Betriebssystem kann Fehler weiterreichen, erneut versuchen oder das Gerät als nicht verfügbar behandeln. |
| Rückgabe an den Prozess | Stellt Daten und Status kontrolliert im Speicherbereich der Anwendung bereit. | Zielpuffer, gelesene Datenmenge und Rückgabewert | Die Anwendung verarbeitet das Ergebnis oder reagiert auf einen dokumentierten Fehler. |
Die Datei landet also nicht deshalb sicher in der Anwendung, weil jedes Programm die SSD selbst beherrscht. Sicherheit und Kompatibilität entstehen durch klar definierte Zuständigkeiten. Das Dateisystem kennt die logische Struktur, die Speicherverwaltung organisiert Puffer und Cache, der Treiber kennt das Gerät, und der Kernel kontrolliert den privilegierten Ablauf.
Daraus ergibt sich auch der Unterschied zwischen einem App- und einem Kernel-Absturz. Eine normale Anwendung arbeitet in einer begrenzten Fehlerdomäne. Ihr Prozess kann beendet und sein Speicher freigegeben werden. Beschädigt Code im Kernel-Modus hingegen zentrale Verwaltungsdaten oder den gemeinsamen Kerneladressraum, kann das Betriebssystem seinem eigenen Zustand nicht mehr vertrauen. Ein kontrollierter Systemstopp ist dann sicherer, als mit möglicherweise verfälschten Speicher- oder Gerätedaten weiterzuarbeiten.
Treiber und Kernel-Modelle: Warum die Architektur über Fehlerfolgen entscheidet
Treiber übersetzen allgemeine Anforderungen in Gerätezugriffe
Ein Treiber vermittelt zwischen Betriebssystem und einer Geräte- oder Systemfunktion. Er kennt beispielsweise die Register, Datenformate und Zustandswechsel einer Grafikeinheit, Netzwerkkarte oder eines Speichercontrollers. Nicht jeder Treiber stammt zwingend vom Gerätehersteller, nicht jeder spricht unmittelbar mit Hardware und nicht jeder arbeitet im Kernel-Modus. Treiber können in mehreren Schichten angeordnet sein und Anfragen filtern, umformen oder weiterleiten.
Viele hardwarenahe Treiber benötigen dennoch weitreichende Rechte. Sie verarbeiten Geräteereignisse, greifen auf zugewiesene Speicherbereiche zu oder koordinieren Übertragungen zwischen Gerät und Arbeitsspeicher. Schreibt ein Kernel-Modus-Treiber wegen eines Programmfehlers an eine falsche Adresse, kann er Daten anderer Treiber oder des Betriebssystems beschädigen. Unter Windows kann daraus ein Bluescreen entstehen; andere Systeme reagieren beispielsweise mit einer Kernel Panic oder einem vergleichbaren kontrollierten Stopp.
Ein Bluescreen nach einer Treiberinstallation ist deshalb ein ernst zu nehmender zeitlicher Hinweis, aber noch kein Beweis. Defekte Hardware, Firmwarefehler, instabiler Arbeitsspeicher oder andere Kernel-Komponenten können ähnliche Symptome auslösen. Prüfen Sie bei wiederkehrenden Abstürzen den angezeigten Stoppcode, vorhandene Speicherabbilder, kürzlich geänderte Treiber und die Hardwarediagnose, statt allein den zuletzt sichtbaren Programmnamen verantwortlich zu machen.
Monolithischer Kernel: viele Dienste im gemeinsamen Kernelraum
Bei einer monolithischen Architektur arbeiten viele zentrale Dienste im privilegierten Kernelraum. Dazu können Speicherverwaltung, Scheduling, Netzwerkfunktionen, Dateisysteme und Treiber gehören. Linux gilt als monolithischer Kernel, ist aber zugleich modular: Zahlreiche Funktionen lassen sich als Kernelmodule laden und entfernen. Monolithisch bedeutet daher nicht, dass sämtlicher Code untrennbar in einer einzigen starren Datei stecken muss. Entscheidend ist die gemeinsame privilegierte Ausführungsumgebung nach dem Laden.
Mikrokernel: kleiner privilegierter Kern, getrennte Dienste
Ein Mikrokernel behält nur grundlegende Mechanismen in der besonders privilegierten Schicht, etwa Scheduling, elementare Speicherfunktionen und Kommunikation zwischen Prozessen. Höhere Dienste können außerhalb des Kernels als getrennte Prozesse laufen. QNX setzt dieses Prinzip ein und führt beispielsweise Dateisystemdienste außerhalb des Mikrokernels aus. Das kann Fehlergrenzen verkleinern, garantiert für sich allein aber weder Sicherheit noch Ausfallschutz. Implementierung, Berechtigungen und das Zusammenspiel aller Komponenten bleiben entscheidend.
Hybridkernel: Architekturideen gezielt kombinieren
Hybridkernel verbinden Merkmale verschiedener Ansätze, statt alle Dienste streng nach einem reinen Lehrbuchmodell zu verteilen. Apple bezeichnet XNU, den Kernel der Darwin-Basis von macOS und iOS, als Hybridkernel. Er kombiniert Mach-Komponenten, Bestandteile aus FreeBSD und Apples I/O-System. Die Bezeichnungen monolithisch, Mikro und hybrid helfen bei der Orientierung, bilden aber keine Rangliste von alt zu modern oder unsicher zu sicher. Auch die Zuordnung einzelner Systeme wird in Literatur und Herstellerkommunikation nicht immer identisch vorgenommen.
Für die Praxis ist wichtiger, wo eine konkrete Komponente ausgeführt wird und welche Rechte sie besitzt. Ein ausgelagerter Dienst kann anders isoliert werden als Code im gemeinsamen Kernelraum. Umgekehrt kann eine effiziente Kommunikation zwischen vielen getrennten Diensten zusätzlichen Architekturaufwand verursachen. Windows beschreibt offiziell die Trennung zwischen Benutzer-Modus, Kernel-Modus, Kernel, Executive und Treiberkomponenten; eine abschließende Etikettierung des gesamten Systems ist für das Verständnis dieser Schutzgrenze nicht erforderlich.
Kernel im Alltag: Updates, Abstürze, Android und Virtualisierung richtig einordnen
Was bekannte Kernel-Meldungen praktisch bedeuten
Kernel-Updates sind besonders sicherheitsrelevant, weil der aktualisierte Code weitreichende Rechte besitzt und zentrale Schutzmechanismen umsetzt. Eine Aktualisierung kann Sicherheitslücken schließen, Fehler korrigieren, Hardwareunterstützung verbessern oder interne Funktionen ändern. Ein Kernel-Update muss kein großer Versionssprung sein: Linux-Distributionen übertragen Sicherheitskorrekturen häufig auf ihre unterstützten Kernelpakete, ohne sämtliche neuen Funktionen einer späteren Hauptversion zu übernehmen.
Bei einem regulären Kernelwechsel liegt der neue Kernel nach der Installation zunächst auf dem Datenträger, während das System häufig noch mit der zuvor gestarteten Version läuft. Der Wechsel erfolgt dann beim Neustart. Livepatch-Verfahren können ausgewählte Änderungen am laufenden Linux-Kernel einspielen und damit bestimmte Neustarts vermeiden. Sie ersetzen jedoch nicht jeden Kernelwechsel und können nicht jede Änderung oder Schwachstelle ohne Neustart behandeln.
- Linux aktualisiert Kernelpakete: Die Distribution verwaltet Kernel, Module und Abhängigkeiten über ihr Paketsystem; konkrete Paketnamen und unterstützte Zweige variieren.
- Windows zeigt einen Bluescreen: Das System hat einen schweren Kernel-Modus-Fehler erkannt und kann je nach Konfiguration ein Speicherabbild schreiben oder neu starten.
- macOS meldet eine Kernel Panic: Ein nicht sicher fortsetzbarer systemnaher Fehler hat einen Neustart ausgelöst; Software, Erweiterungen, Geräte oder defekte Hardware kommen als Ursache infrage.
- Android verwendet einen Linux-Kernel: Der Kernel bildet die Grundlage für Speicherverwaltung, Threading, Sicherheitsmechanismen und Hardwareanbindung; Android ist dennoch ein vollständiger eigener Software-Stack.
- Virtualisierung nutzt Kernel-Funktionen: KVM stellt unter Linux privilegierte Mechanismen und Schnittstellen für virtuelle Maschinen, virtuelle Prozessoren und Geräte bereit, während Verwaltungsprogramme im Benutzerraum arbeiten.
Eine Kernel Panic oder ein Bluescreen bezeichnet somit nicht den Absturz irgendeiner Anwendung. Das Betriebssystem stoppt, weil eine privilegierte Komponente einen kritischen Zustand erreicht hat oder die Konsistenz des Systems nicht mehr zuverlässig gewährleistet ist. Die Meldung beschreibt zunächst die Fehlerklasse, nicht automatisch die endgültige Ursache.
Häufige Fragen zum Kernel
Was ist ein Kernel?
Der Kernel ist der zentrale Kern eines Betriebssystems, der grundlegende Ressourcen verwaltet und zwischen Hardware sowie Software vermittelt. Er koordiniert unter anderem Prozessorzeit, Arbeitsspeicher, Zugriffsrechte und Geräteanforderungen. Welche zusätzlichen Dienste unmittelbar im Kernelraum liegen, hängt von der Architektur des Betriebssystems ab.
Hat Windows einen Kernel?
Ja. Windows besitzt einen Kernel und weitere zentrale Komponenten, die im Kernel-Modus ausgeführt werden. Gewöhnliche Windows-Anwendungen laufen dagegen überwiegend im Benutzer-Modus. Ein schwerer Fehler in einer Kernel-Modus-Komponente kann Windows zu einem kontrollierten Systemstopp mit Bluescreen veranlassen.
Was ist der Unterschied zwischen Kernel und Betriebssystem?
Der Kernel ist die privilegierte Kernschicht. Das vollständige Betriebssystem umfasst zusätzlich Bibliotheken, Hintergrunddienste, Systemprogramme, Verwaltungswerkzeuge und häufig eine grafische Oberfläche. Der genaue Zuschnitt variiert, doch Kernel und Betriebssystem sind nicht vollständig gleichbedeutend.
Was bedeutet Kernel Mode?
Kernel Mode bezeichnet eine privilegierte Ausführungsstufe, in der Code auf geschützte Systemressourcen zugreifen und besonders weitreichende Operationen ausführen kann. Der Begriff beschreibt eine Rechte- und Schutzebene, kein sichtbares Programm. Fehler in diesem Bereich können das gesamte System betreffen.
Was ist eine Kernel Panic?
Eine Kernel Panic ist die Reaktion auf einen schweren, nicht sicher wiederherstellbaren Kernel- oder systemnahen Fehler. Das System hält an oder startet abhängig von Betriebssystem und Konfiguration neu. Der Begriff benennt nicht zwingend die eigentliche Ursache: Fehlerhafte Treiber, Erweiterungen oder Hardware können den kritischen Zustand ausgelöst haben.
Warum können Treiber den PC abstürzen lassen?
Viele hardwarenahe Treiber arbeiten im Kernel-Modus und teilen dort zentrale Ressourcen mit dem Betriebssystem. Ein fehlerhafter Speicherzugriff kann deshalb mehr beschädigen als nur den Treiber selbst. Nicht alle Treiber laufen im Kernel-Modus, und nicht jeder Systemabsturz wird durch einen Treiber verursacht.
Was ist ein Kernel-Update?
Ein Kernel-Update ersetzt oder korrigiert Code der zentralen Betriebssystemschicht. Es kann Sicherheits- und Fehlerkorrekturen sowie geänderte Hardwareunterstützung enthalten. Ein neu installierter Kernel wird beim regulären Austausch typischerweise nach einem Neustart aktiv; Livepatching kann ausgewählte Korrekturen ohne Neustart übernehmen.
Warum braucht ein Programm Systemaufrufe?
Ein gewöhnliches Programm besitzt absichtlich keine uneingeschränkten Kernel-Rechte. Über Systemaufrufe fordert es kontrolliert Funktionen wie Dateizugriff, Speicherzuweisung oder Netzwerkkommunikation an. Der Kernel kann Parameter, Rechte und Ressourcen prüfen, die Operation ausführen und das Ergebnis sicher an den Prozess zurückgeben.
Wenn Sie künftig von einem Linux-Kernel, Kernel Mode, Kernel-Update oder einer Kernel Panic lesen, lässt sich der Begriff auf dasselbe Grundmodell zurückführen: Anwendungen arbeiten überwiegend in geschützten Bereichen, Systemaufrufe vermitteln privilegierte Funktionen, Treiber verbinden das System mit Geräten und der Kernel koordiniert die Ressourcen. Gerade weil diese Schicht so weitreichende Rechte besitzt, sind ihre Updates sicherheitsrelevant und ihre Fehler potenziell systemweit.
Werbung

(**) UVP: Unverbindliche Preisempfehlung
Preise inkl. MwSt., zzgl. Versandkosten