SSL/TLS

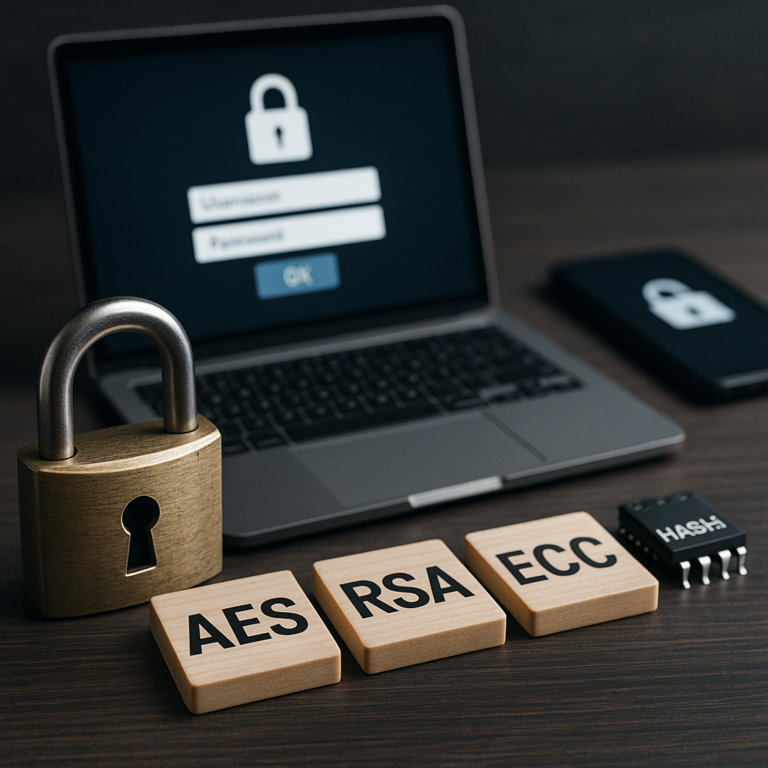
Welche Verschlüsselungsstandards sind heute relevant? AES, RSA, ECC und Hash-Verfahren im Vergleich

In IT-Systemen entscheidet die Wahl kryptografischer Verfahren über Vertraulichkeit, Integrität, Authentizität und oft auch über die Betriebskosten. In der Praxis begegnen Teams einer Mischung aus symmetrischer Verschlüsselung für Datenströme und Speicherverschlüsselung, asymmetrischer Kryptografie für Schlüsselaustausch und Signaturen sowie Hash-Verfahren für Integritätsprüfungen und Passwortspeicherung.

Welche Verschlüsselungsstandards sind heute relevant? AES, RSA, ECC und Hash-Verfahren im Vergleich Weiterlesen »

blank

Welche E-Mail-Serverdaten, Ports und Verschlüsselung brauche ich für IMAP, POP3 und SMTP?

Wer ein E-Mail-Konto auf Smartphone, Tablet oder PC manuell einrichtet oder nach einem Gerätewechsel neu verbindet, stößt schnell auf Felder wie „Posteingangsserver“, „Postausgangsserver“, „Port“, „Sicherheitstyp“ und „Authentifizierung“. Viele Anbieter erkennen diese Werte zwar automatisch, doch bei abweichenden Domains, selbst verwalteten Mailservern, älteren Clients oder restriktiven Netzwerken scheitert die automatische Konfiguration häufig. Dann entscheidet die korrekte Kombination aus Serveradresse, Port und Verschlüsselung darüber, ob Abruf und Versand funktionieren.

Welche E-Mail-Serverdaten, Ports und Verschlüsselung brauche ich für IMAP, POP3 und SMTP? Weiterlesen »

blank

Was ist TLS? Wie Verschlüsselung, Zertifikate und Browserwarnungen zusammenhängen

Das kleine Schloss in der Adresszeile wirkt vertraut, eine Meldung wie „Verbindung nicht privat“ dagegen verunsichert sofort. Beides verweist auf dieselbe technische Grundlage: Der Browser versucht zu klären, ob die Verbindung geschützt aufgebaut werden kann und ob der angesprochene Server zum erwarteten Namen passt.

Was ist TLS? Wie Verschlüsselung, Zertifikate und Browserwarnungen zusammenhängen Weiterlesen »

blank

Welche SMTP-Authentifizierung ist wann sinnvoll – PLAIN, LOGIN, CRAM-MD5 und OAuth2 im direkten Vergleich

Beim Versand von E-Mails über Submission (typisch Port 587) ist SMTP-Authentifizierung der zentrale Kontrollpunkt: Ohne belastbare Authentisierung wird aus einem Mailserver schnell ein offenes Relais oder ein Einfallstor für Kontoübernahmen, Missbrauch von Versandkontingenten und forensisch schwer auflösbare Spam-Wellen. In der Praxis treffen Administratorinnen und Administratoren dabei auf historisch gewachsene Mechanismen wie PLAIN und LOGIN, Challenge-Response-Varianten wie CRAM-MD5 sowie moderne Token-Verfahren wie OAuth2.

Welche SMTP-Authentifizierung ist wann sinnvoll – PLAIN, LOGIN, CRAM-MD5 und OAuth2 im direkten Vergleich Weiterlesen »

blank

Welche Ports und Verschlüsselungen muss ich für IMAP, POP3 und SMTP konfigurieren (SSL/TLS, STARTTLS, unverschlüsselt)?

Beim Einrichten von E-Mail-Konten scheitern Konfigurationen häufig nicht an Benutzername oder Passwort, sondern an falschen Kombinationen aus Protokoll, Port und Verschlüsselungsmodus. IMAP, POP3 und SMTP werden je nach Anbieter auf unterschiedlichen Standard- oder Alternativports betrieben; zusätzlich entscheidet die gewählte Transportverschlüsselung (TLS direkt, STARTTLS oder unverschlüsselt), wie sich Client und Server beim Verbindungsaufbau verhalten. Viele Mailserver akzeptieren aus Sicherheitsgründen keine Klartext-Verbindungen mehr oder erzwingen moderne Authentifizierung, während ältere Clients nur klassische Verfahren wie LOGIN oder PLAIN beherrschen.

Welche Ports und Verschlüsselungen muss ich für IMAP, POP3 und SMTP konfigurieren (SSL/TLS, STARTTLS, unverschlüsselt)? Weiterlesen »

Nach oben scrollen