Cybersicherheit

Professioneller Serverarbeitsplatz mit Git-Zusammenführung und Deployment auf einer Serverinfrastruktur

GitLab schließt kritische Gitaly-Lücke – neuere Updates 19.5.5 und 19.4.7

GitLab hat mit den Sicherheitsversionen 19.5.4, 19.4.6 und 19.3.8 eine kritische Schwachstelle im Git-Dienst Gitaly behoben. CVE-2026-105437 kann unter bestimmten Bedingungen Speicherbeschädigungen und die Ausführung von Befehlen ermöglichen. Seit dem 12. November sind zusätzlich die Wartungsupdates 19.5.5 und 19.4.7 verfügbar, die Datenbankmigrationen enthalten. Für selbst kompilierte GitLab-Installationen gelten besondere Anforderungen an die Aktualisierung der Git-Binärdateien.

GitLab schließt kritische Gitaly-Lücke – neuere Updates 19.5.5 und 19.4.7 Weiterlesen »
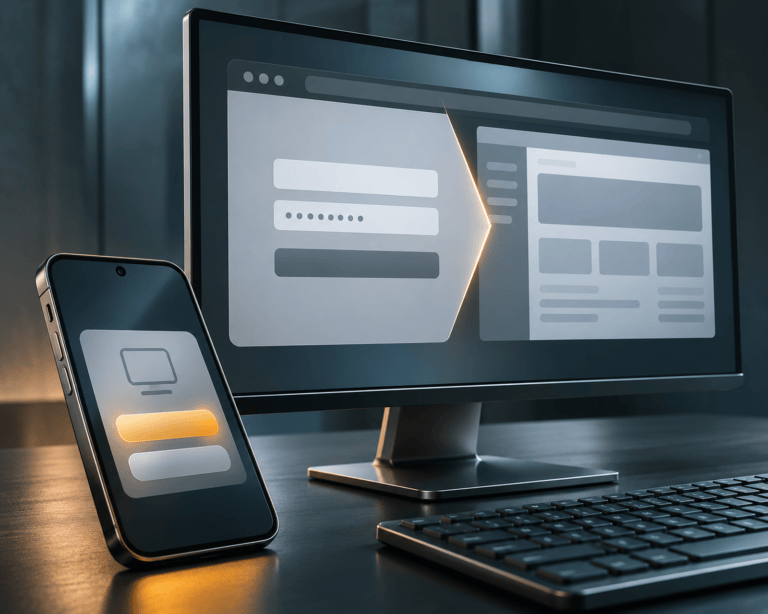
Fotorealistische Darstellung einer Anmeldefreigabe auf dem Smartphone neben einer Browser-Anmeldesitzung auf einem Monitor

1Password erläutert KI-Agenten-Zugriff: Freigaben schützen Passwörter, nicht jede Sitzung

1Password hat die Sicherheitsarchitektur seines Dienstes 1Password for Agents näher beschrieben. Ein Agent fordert die Nutzung eines einzelnen gespeicherten Logins an, die eigentliche Eingabe übernimmt nach Zustimmung eine Browser-Erweiterung. Nach der Anmeldung hängen die Aktionen in der Sitzung jedoch von den Sicherheitsvorkehrungen des Agentenanbieters ab. Zudem gilt das Angebot bislang nur für bestimmte Privatkonten auf 1Password.com, nicht für europäische 1Password.eu-Konten.

1Password erläutert KI-Agenten-Zugriff: Freigaben schützen Passwörter, nicht jede Sitzung Weiterlesen »

Illustration eines Webshop-Checkouts und der Bereinigung sensibler Bestelldaten nach dem Stripe-Sicherheitsupdate

WooCommerce Stripe Gateway: Sicherheitsupdates gegen möglichen Kaufbetrug

Für das WooCommerce Stripe Gateway stehen die Sicherheitsversionen 11.2.0 und 11.1.2 bereit. Die schwerwiegendsten behobenen Probleme könnten laut Hersteller betrügerische Bestellungen ermöglichen; Hinweise auf eine tatsächliche Ausnutzung gibt es bislang nicht. Zusätzlich müssen Betreiber, die früher Version 10.9.0 verwendeten, mögliche Klartextpasswörter in Bestelldaten und deren Kopien prüfen. Die Updates setzen mindestens WordPress 6.9 und WooCommerce 11.0 voraus.

WooCommerce Stripe Gateway: Sicherheitsupdates gegen möglichen Kaufbetrug Weiterlesen »

Illustration: Ein verdächtiger Sicherheitsindikator wird zur vertieften Dateianalyse in einer isolierten Sandbox übergeben.

ESET startet Investigation Lab für IOC-Prüfung und Sandbox-Analysen

ESET hat am 12. November 2026 den Dienst Threat Intelligence Investigation Lab vorgestellt. Er kombiniert die Suche nach Kompromittierungsindikatoren mit einer Sandbox zur Untersuchung verdächtiger Dateien. Sicherheitsanalysten können die Funktionen über das ESET-Portal oder eine API in bestehende Abläufe einbinden. Zwei Varianten unterscheiden sich bei Suchkontingenten, Analysevolumen und Umgang mit eingereichten Dateien.

ESET startet Investigation Lab für IOC-Prüfung und Sandbox-Analysen Weiterlesen »

Redaktionelle Illustration eines Mac-Bildschirms: Eine täuschende Browserbestätigung führt zu einem Terminalfenster – ClickFix-Angriff auf macOS.

Bitdefender: Mac-Bedrohungen kommen zunehmend über Browser und gefälschte Prüfseiten

Bitdefender hat am 12. November 2026 Ergebnisse seines macOS-Bedrohungsberichts veröffentlicht. Bei Mac-Erkennungen ohne Web- und Dokumenttreffer stieg der Adware-Anteil gegenüber der vorherigen Auswertung auf 34,4 Prozent. Der Hersteller beschreibt zudem ClickFix-Betrug, bei dem manipulierte Webseiten Nutzer zur Ausführung von Befehlen im Terminal verleiten. Die Zahlen beruhen auf Sicherheitsmeldungen und sind nicht mit der Zahl tatsächlich infizierter Macs gleichzusetzen.

Bitdefender: Mac-Bedrohungen kommen zunehmend über Browser und gefälschte Prüfseiten Weiterlesen »

Nach oben scrollen